Дипломная работа: Автоматизация процессов управления взаимоотношениями с клиентами в службе реализации билетов ООО "МЕЛЬПОМЕНА"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
16
в одной части. Удобен для разделения трафика между разными отделами одной
компании.
Преимущества VPN соединения
Профессиональное подключение и отладка виртуальных сетей (настройка
vpn соединения) обеспечивает надежную защиту данных при передаче по
каналам. Имеются и другие плюсы VPN-соединения. Очень важно, что
локальная сеть и Интернет с виртуальной сетью работают быстро.
Пропускаются виртуальные каналы связи, прокладывать и платить за
физические кабельные линии не требуется.
Настраивание виртуальной сети обходится гораздо дешевле, чем монтаж
удаленного доступа. Нет необходимости в приобретении дополнительного
сетевого оборудования и его установке. Самое главное, что нужно сделать —
это подключить виртуальную сеть и наладить контроль трафика удаленного
доступа. Для VPN-соединения необходимо только соответствующее
программное обеспечение.
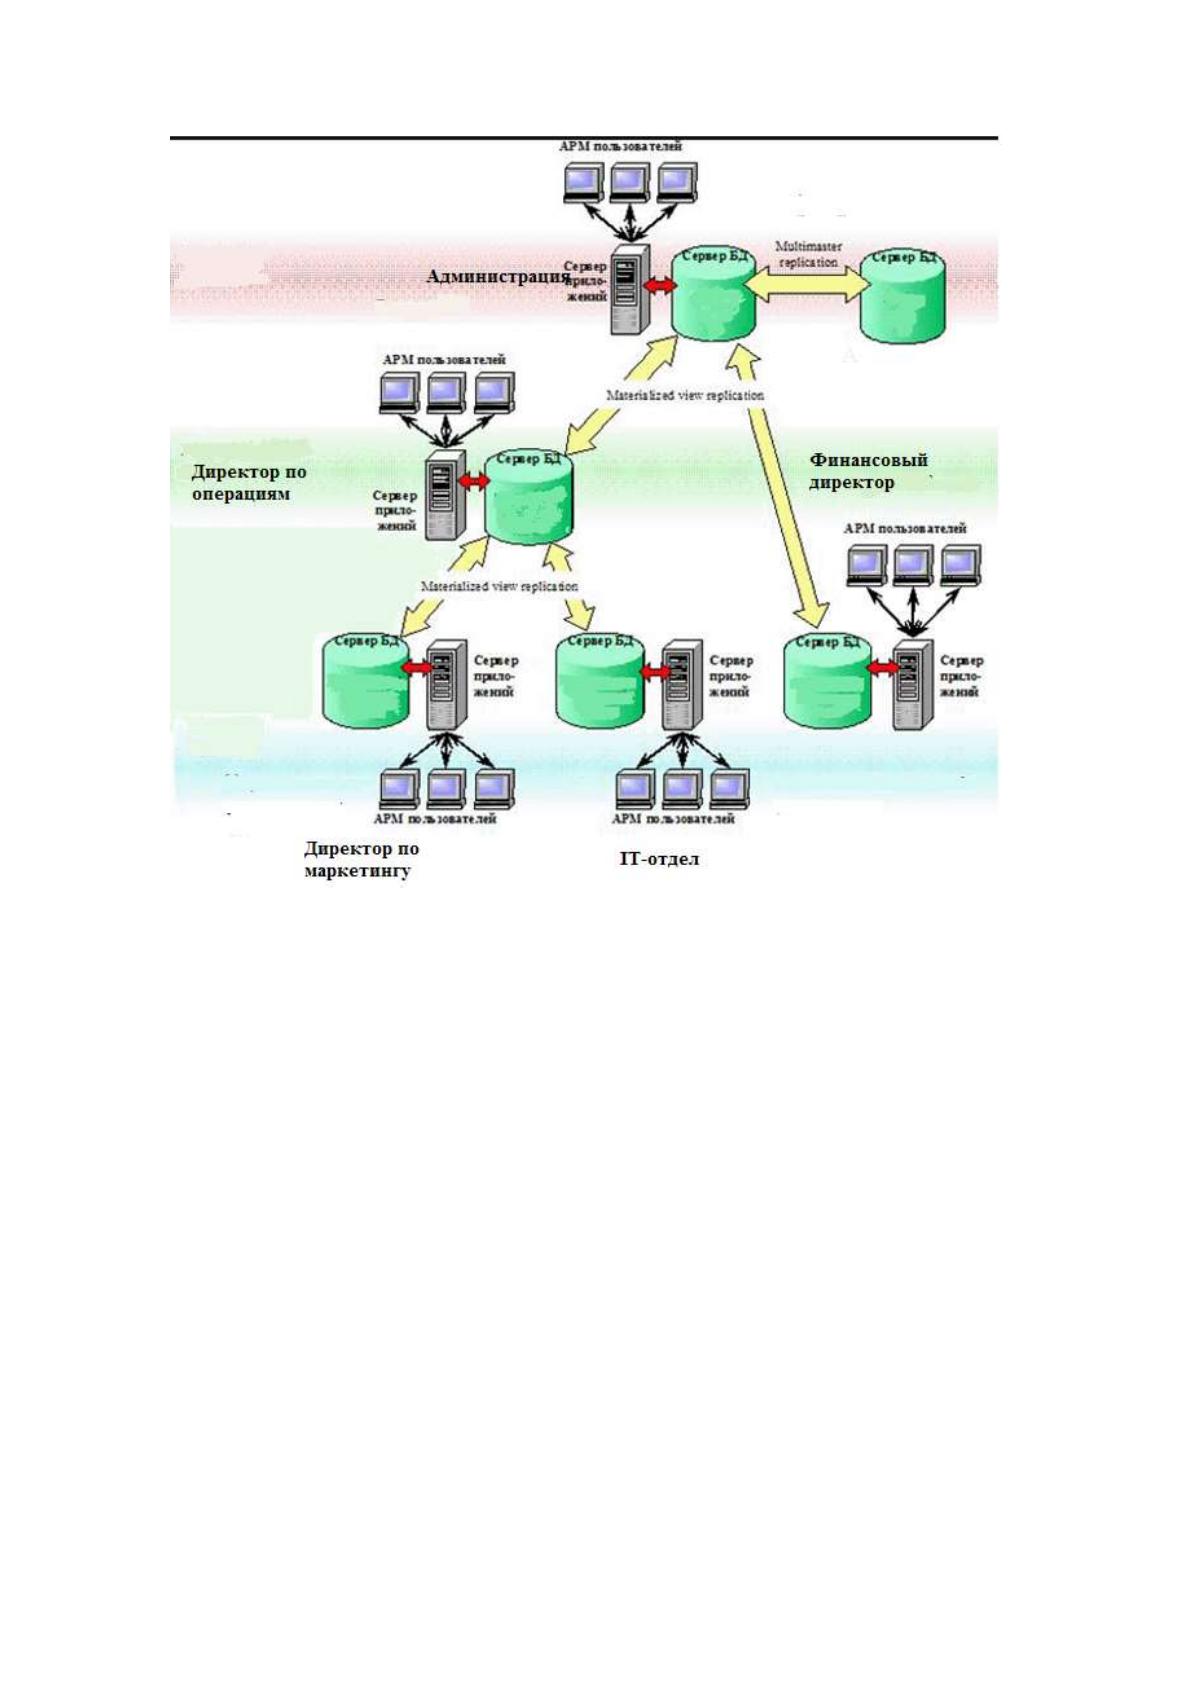
Аппаратная архитектура представлена на рис. 2
17
Рисунок 2. Аппаратная архитектура ИС
Программная архитектура представялет собой программные средства
организации ведения диалога, операционные системы, программные средства
ведения БД, значительно расширяющие возможности информационных систем,
специальное ПО.
Операционная система на всех компьютерах ООО «Мельпомена»-
Windows 7/10. На серверах поставлена операционная система Windows Server
2008.
На каждом компьтере поставлен пакет Microsot Office 2007.
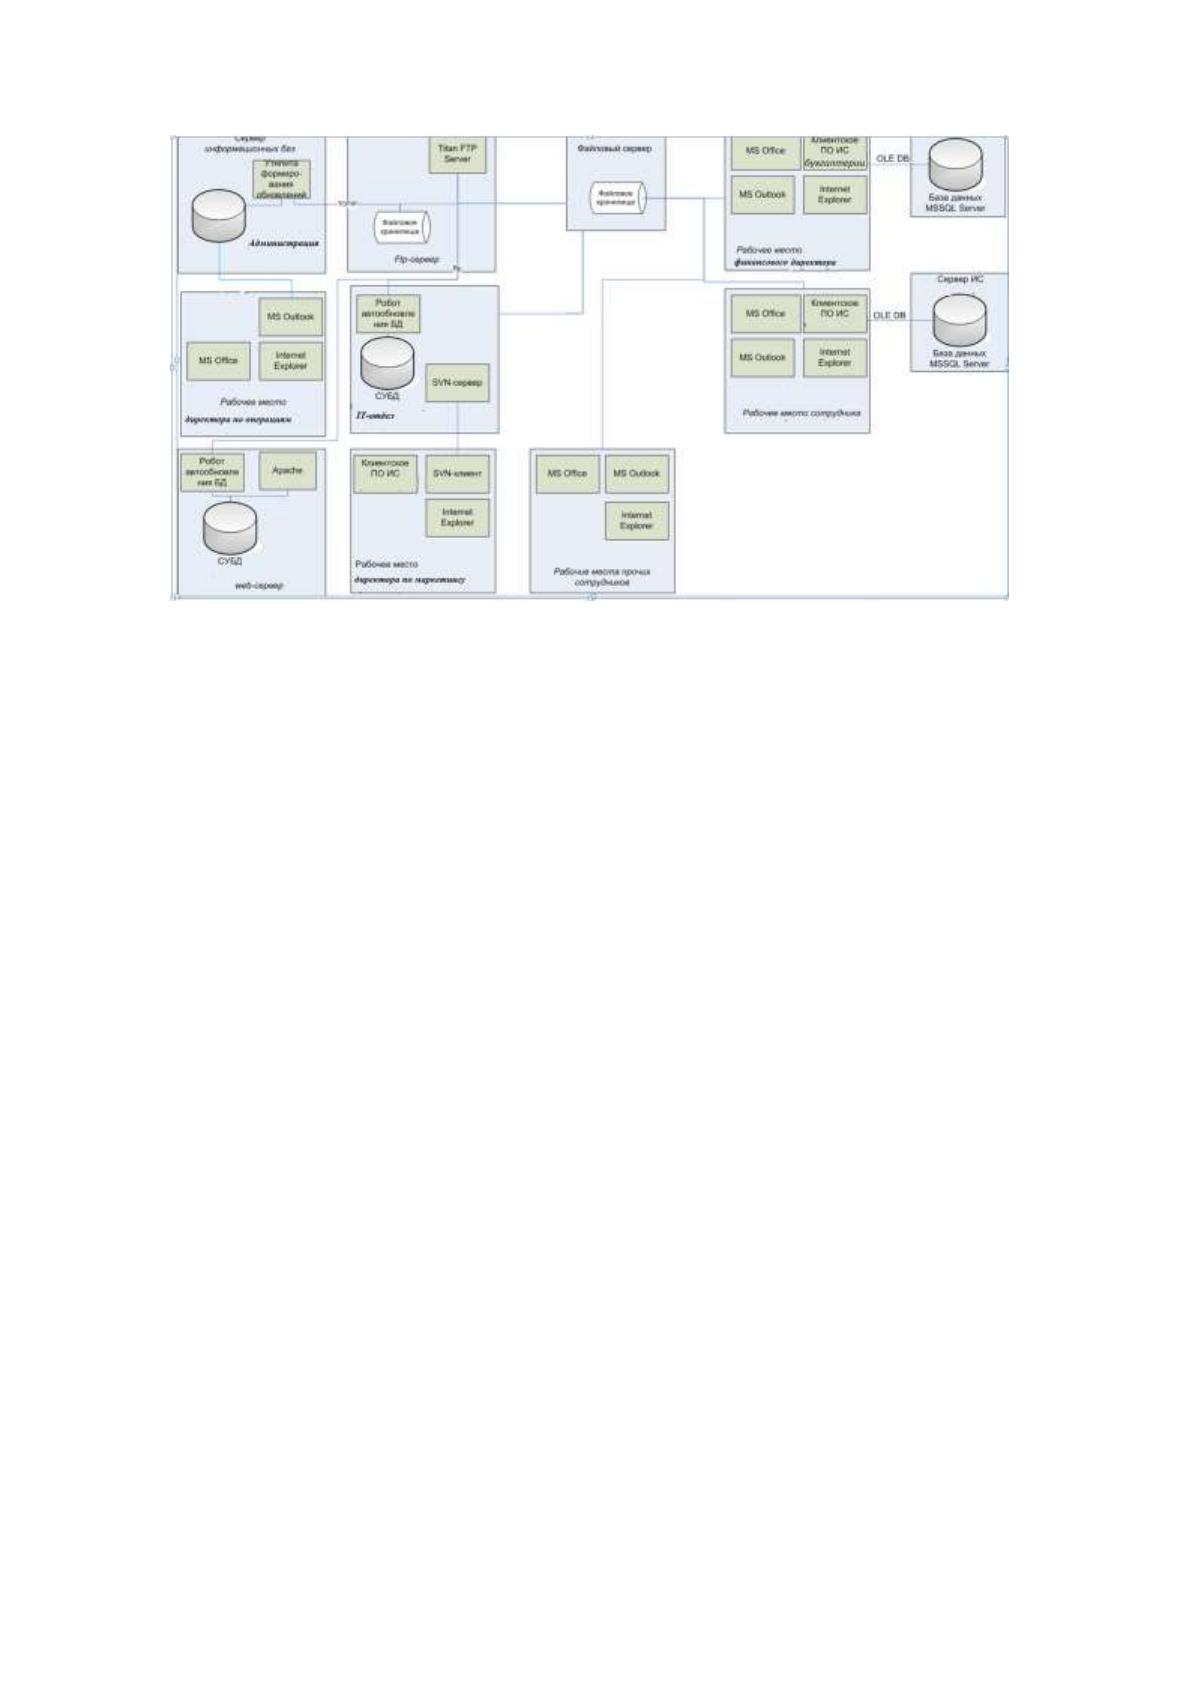
В разлчных отделах используется и другое специальное программное
обеспечение, предназначенное для решения профессиональных задач (рис. 3).
18
Рисунок 3. Программная архитектура предприятия
Оценка рисков имеет важно значение в управление информационной
безопасностью.
Риск подразумевает под собой неопределенность, существование
возможного ущерба, связанного с нарушением информационной безопасности.
Оценка рисков представляет собой процесс, который охватывает определение
риска, оценку возможного риска и сравнительную оценку риска.
Анализ рисков проходит в несколько этапов:
- перечисление ресурсов;
- перечисление требований бизнеса и законодательства, применительно к
идентифицированным средствам;
- оценка идентифицированных ресурсов с учетом имеющихся бизнес-
требований и требований законодательных актов, а также последствий
нарушения их целостности, конфиденциальности и доступности;
- идентификация существенных угроз и уязвимостей
идентифицированных ресурсов;
- анализ вероятности осуществления идентифицированных угроз и
уязвимостей.
В оценку риска входят следующие действия:
19
- опредеелние риска;
- оценка риска по заранее установленной шкале рисков.
Оценка рисков представляется эффективным механизмом управления
информационной безопасностью в организации, с помощью которой можно:
- идентифицировать и проанализировать действующие информационные
активы организации;
- проводить оценку необходимости внедрения средств защиты данных;
- оценивать эффективность уже используемых средств защиты данных.
Оценка рисков информационной безопасности включает следующие
стадии:
1. Определение границ проведения оценки рисков
2. Получение исходных данных , изучение бизнес-целей компании и
отраслевых особенностей, составление карты активов;
3. Проведение обследования, включающего сбор нижеследующей
информации:
об организационных мероприятиях – изучение политик, положений,
инструкций, программ и результатов обучения сотрудников, проведение
интервьюирования ответственных работников компании, наблюдение за
работой сотрудников;
о технических средствах – инструментальный анализ информационной
инфраструктуры, изучение документов, описывающих работу технических
средств, изучение существующих настроек технических средств;
о физической безопасности – осмотр помещений, анализ
существующих процедур и применяемых средств обеспечения физической
безопасности.
4. Формирование модели угроз
Полнота и актуальность сформированной модели угроз безопасности
информации представляется решающим условием достоверной и успешной
оценки рисков;
20
Модель угроз безопасности информации уникальна для каждой
отдельной компании;
При разработки такой модели применяется методики, к примеру таких
как BSI или CRAMM. Полученный список возможных угроз может
дополняться из перечня, представленными в методических документах
регулирующих органов, например таких как, ФСБ РФ и ФСТЭК России, и
отраслевых регуляторов, таких как Банк России;
5. Анализ рисков, в который входит:
- количественная и качественная оценка активов на основе имеющейся
информации, полученной в начале проекта;
- оценку уязвимостей, выявленных в процессе проведения обследования.
Данная оценка может проводиться с применением разных методик, например
таких как CVSS;
- оценку угроз, котоыре входят в список уязвимостей, опредеелние
вероятности появление угрозы;
- расчет рисков по количественной и качественной методике;
- ранжирование рисков в целях установления очередности обработки
возмных рисков.
6. Разработка плана реагирования на возникновение рисков – выбор
оптимальных защитных мер, оценка их стоимости и эффективности.
Методами защиты информации на предприятии являются:
Антивирусная защита (Dr. WEB):
На компьютерах пользователей установлено лицензионное антивирусное
ПО, которое непрерывно проверяет все загружаемые файлы из глобальной сети
Internet. Обновление ПО производится с корпоративного сервера системным
администратором.
Настройка и оснастка строго утвержденным составом ПО компьютеров
пользователей. Настройка произведена следующим образом:
Источник: https://baza.diplomsite.ru/previewfile/2161