Дипломная работа: Автоматизация приема и обработки заявок отделом техподдержки Богородском филиале АО "НПО "Прибор"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
27
1.2. Характеристика комплекса задач, задачи и обоснование необходимости
автоматизации
1.2.1. Выбор комплекса задач автоматизации и характеристика
существующих бизнес процессов
В данный момент на предприятии существует система приема заявок от
пользователей на базе 1С «Документооборот», но, во-первых, она доступна только
пользователям, подключенным к «закрытой» сети, пользователи же «открытой»
сети (с доступом в Интернет), не имеют к ней доступа, а это две третьих всех
рабочих мест, во-вторых она ориентирована на подачу заявок в головную
организацию в Москву и несмотря на то, что возможно создать процесс и указать
исполнителем сотрудника отдела ИТ филиала, по факту за два года использования
1С «Документооборот», таковых заявок не было. Автоматизацией приема заявок
(глобально, а не только отделом ИТ) будет заниматься Концерн Калашников,
однако внедрение запланировано на 2024 год. В данный момент приём заявок
осуществляется рукописным заполнением строки в журнале заявок под роспись
подавшего заявку или исполнителя. Воспроизведение таблицы этого журнала с
возможностью его просмотра и соответственно, своевременного контроля
исполнения заявок со своего рабочего места, как пользователями, так и
исполнителями (сотрудниками отдела ИТ) и будет являться моей задачей.
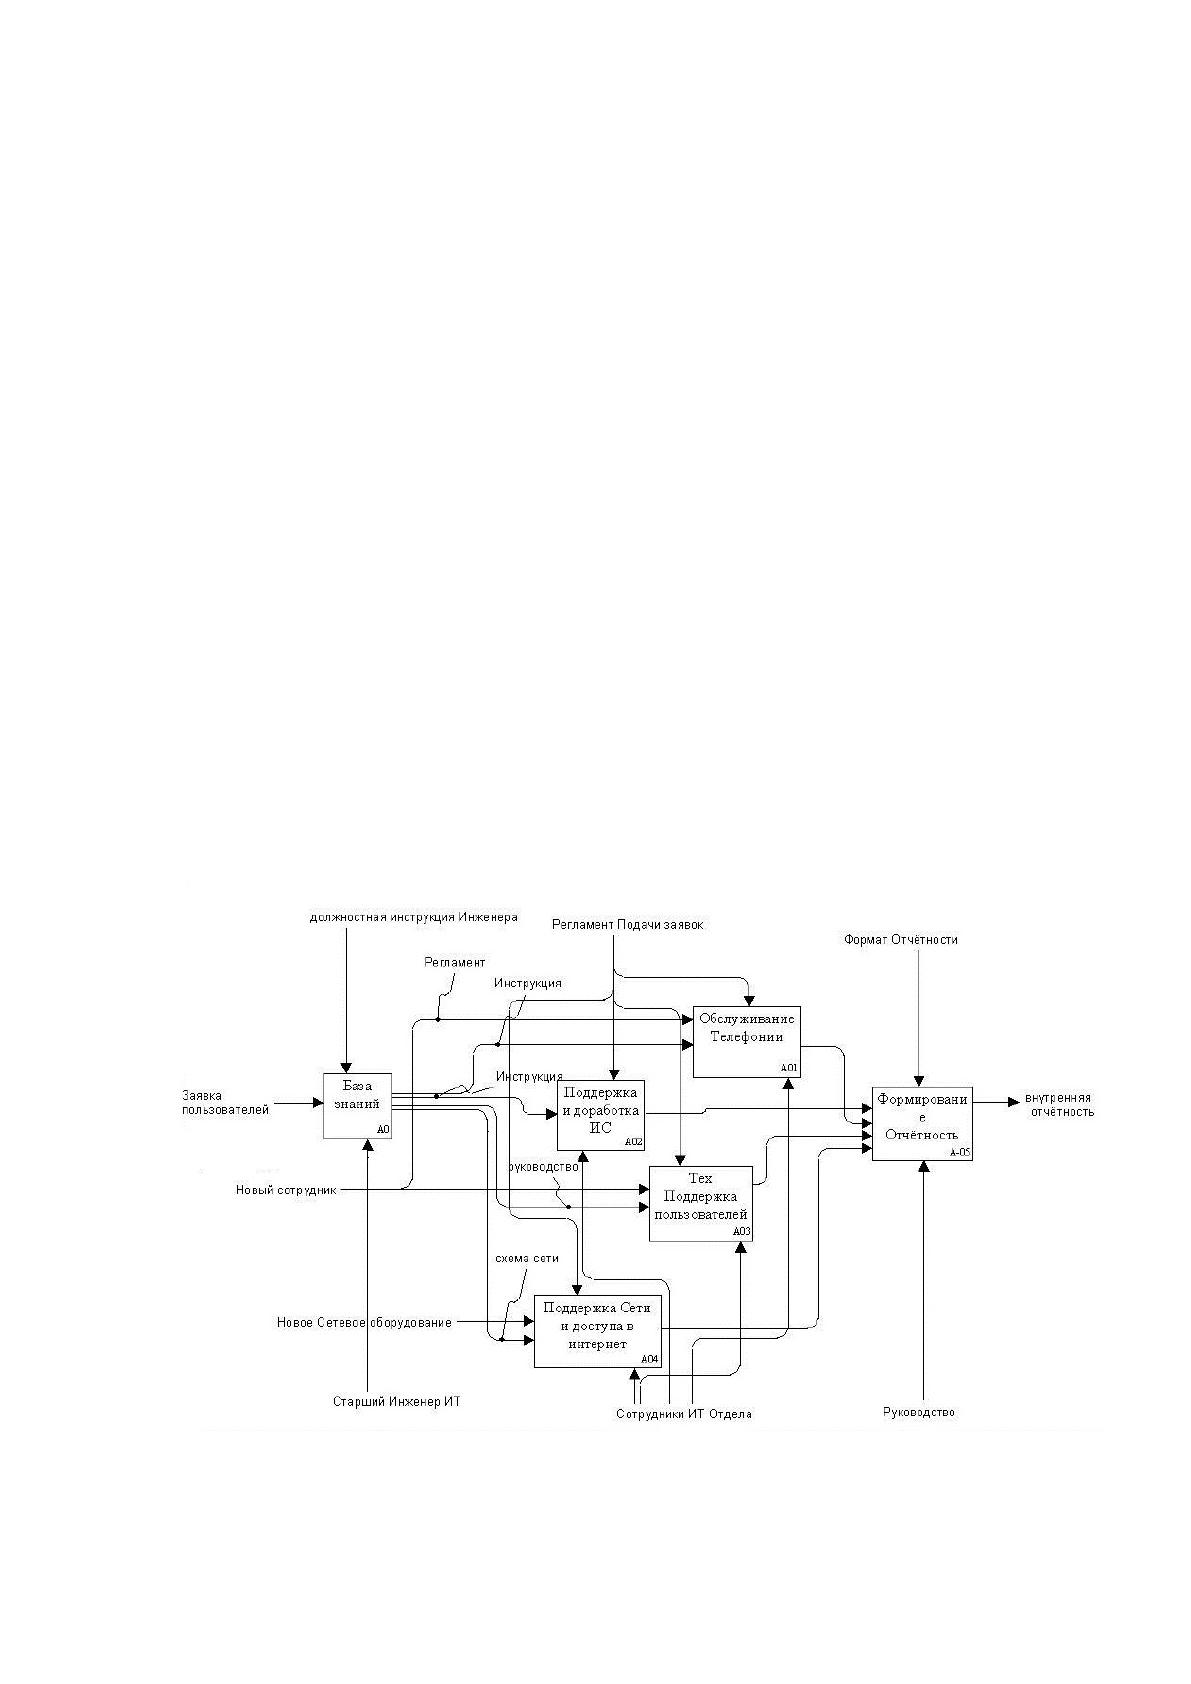
Отдел ИТ
Рисунок 4. Схема задач отдела ИТ.
28
1.2.2. Определение места проектируемой задачи в комплексе задач и ее
описание
Вопросы, решаемые дипломным проектом, затрагивают автоматизацию приема и
обработки заявок отделом техподдержки в Богородском филиале АО "НПО
"Прибор". В данный момент приём заявок отделом ИТ происходит рукописным
заполнением строк в журнале заявок пользователей под роспись заявителя или
исполнителя. Внедряемая система призвана заменить рукописный журнал на
электронный, ускорив и упростив при этом подачу и просмотр статуса исполнения
заявок, поданных в отдел ИТ.
Задачей системы является возможность просмотра актуальных данных и работы с
поданными заявками с любого рабочего места, подключенного к открытой, или
закрытой сети на филиале.
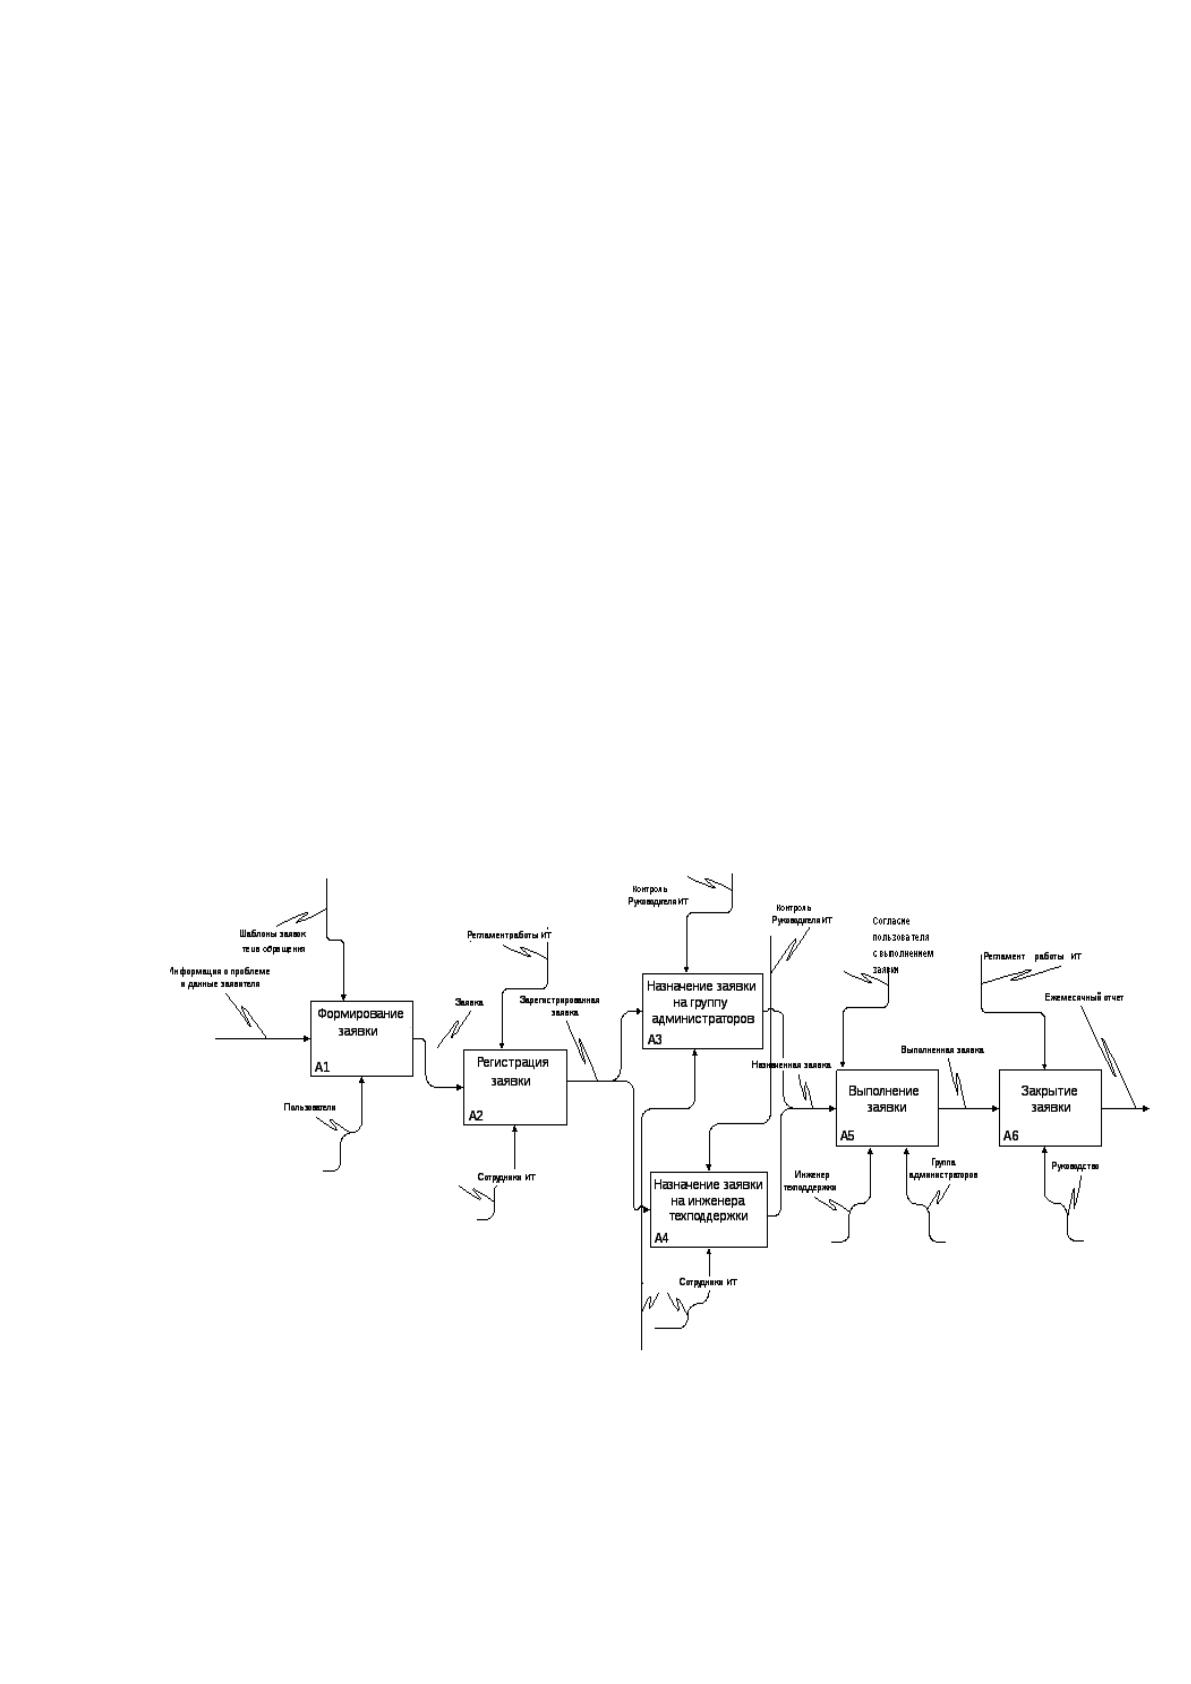
Входными данными для создания заявки являются:
1) Телефонный звонок с описанием проблемы;
2) Устное обращение;
3) Письменное обращение, зарегистрированное в журнале заявок;
4) Заявка в электронном виде.
Выходной информацией в данном случае является информация о закрытии заявки
переданная исполнителем заявителю.
Рисунок 5. Процесс обработки заявки.
29
1.2.3. Обоснование необходимости использования вычислительной техники
для решения задачи
Тема дипломной работы «Автоматизация приема и обработки заявок отделом
техподдержки в Богородском филиале АО "НПО "Прибор"» была выбрана мной
как единственная разрешенная к внедрению в порядке собственной инициативы,
при условии полного отсутствия затрат со стороны предприятия, согласования с
УБ (Управлением Безопасности), проверки на «закладки» ведущим специалистом
по информационной безопасности, информационным технологиям и борьбе с
иностранной разведкой Богородского филиала АО "НПО "Прибор", а так же без
установки дополнительного аппаратного или программного обеспечения для
реализации задачи. Связаны подобные жесткие ограничения со спецификой работы
государственного оборонного предприятия, так любые темы автоматизации могут
быть назначены исключительно холдингом АО «НПК «Техмаш» государственной
корпорации Ростех. В данном конкретном случае согласование с УБ прошло
успешно только в связи с использованием системы исключительно во внутренней
сети предприятия, под контролем и на ответственности отдела ИТ
(Информационных технологий) полное название ОИБиТ (Отдел Информационной
Безопасности и Технологий), а также никак иначе, как удачному стечению
обстоятельств, по которому внедрение системы приёма заявок от пользователей
(глобальное) на предприятии Концерном Калашникова запланировано только на
2024г., и система хотя бы частично занявшая пустующую нишу (в пределах отдела
ИТ филиала), и более того опыт разработки и работы с ней, не стали запрещаться,
при условии полного соблюдения накладываемых ограничений.
Требования, предъявленные к внедряемой системе в условиях жестких
ограничений, накладываемых фактором оборонного предприятия и описанные
выше, были таковыми:
1) Создать электронную версию журнала заявок, полностью повторяющую
таблицу последней;
2) Обеспечить возможность печати таблицы, для подшивки в журнал заявок;
3) Обеспечить доступность и актуальность данных с любого рабочего места,
подключенного к сети;
4) Использовать только имеющиеся вычислительные мощности;
5) Не использовать базы данных, кроме текстовых, для обеспечения
возможности проверки содержимого файлов DLP системой;
6) Не использовать дополнительного ПО на серверах предприятия;
7) Внедрение осуществить собственными силами, в порядке собственной
инициативы;
8) Внедрение системы не должно повлечь за собой любые риски, или затраты;
9) Специалисту по ИБ обеспечить проверку исходного кода на закладки;
30
Заявка
10) (Правка ведущего специалиста по безопасности и технологиям) Не
использовать крупные текстовые файлы, для обеспечения быстродействия
DLP системы. Использовать кодировку Windows-1251;
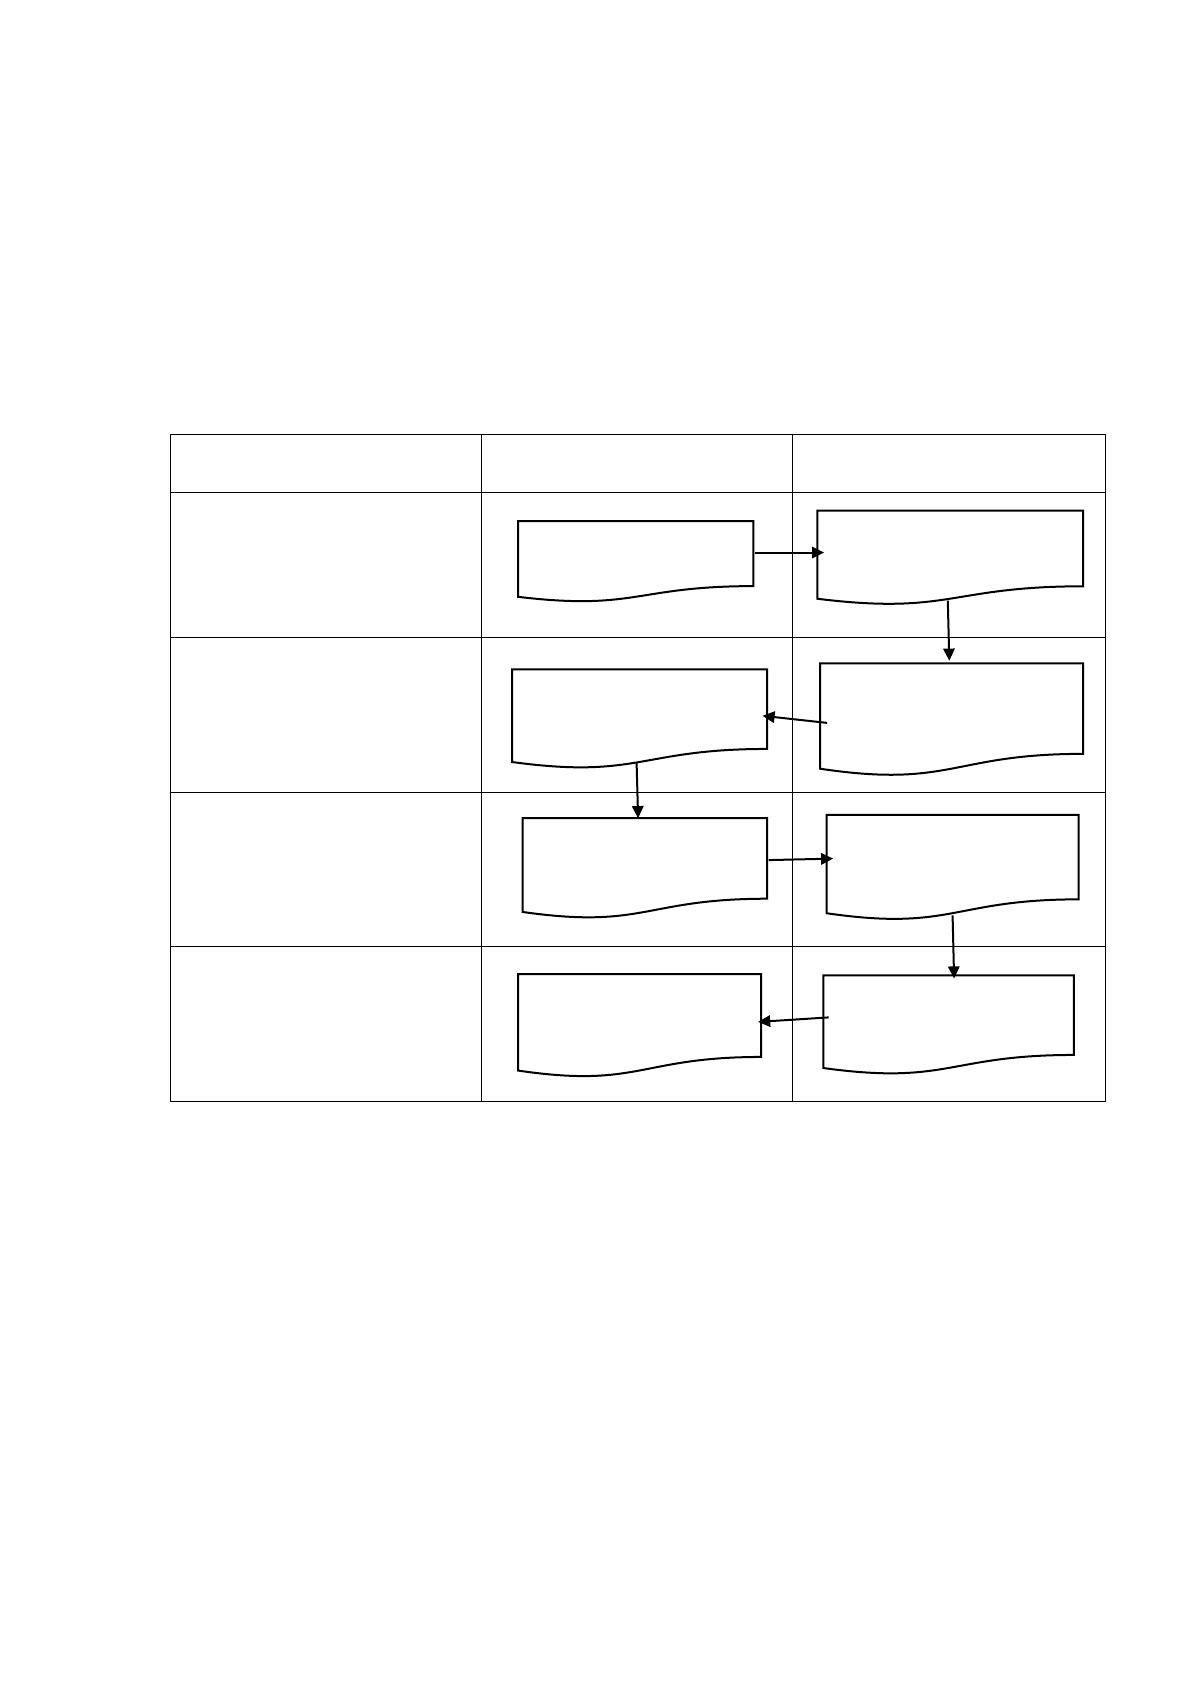
Ниже в таблице 2 приведен фрагмент схемы документооборота, по решаемой
задаче.
Таблица 2. Фрагмент схемы документооборота.
Действие
Пользователь
Администратор
Создание новой заявки
Работа над заявкой
Дополнение заявки
Выполнение заявки
Комментарий /
дополнение заявки
Установление срока
выполнения заявки
Просмотр статуса
выполнения заявки
Комментарий /
дополнение заявки
Просмотр дополнения
заявки
Завершение заявки
Просмотр статуса
выполнения заявки
31
1.2.4. Анализ системы обеспечения информационной безопасности и защиты
информации.
Защитой информации в филиале занимается УБ (Управление Безопасности), под
начальством которого и находится отдел ИТ (Информационных технологий),
разработкой нормативно-правовых и организационно-распорядительные
документов, регламентов, процедур, должностных инструкции и т.д., занимается
РСО (Режимно-Секретный Отдел), так же подчиняющийся УБ, совместно с ООТ
(Отдел Организации Труда), за соблюдение режима на предприятии отвечает ОВБ
(Отдел Внутренней Безопасности), в нашем отделе ИТ, полное название которого
ОИБиТ (Отдел Информационной Безопасности и Технологий) двое из
сотрудников, по совместительству, обеспечивают ИБ (Информационную
Безопасность), отдельных штатных единиц для этого нет. Итак, за «внешнюю»
безопасность отвечает сотрудник ОИБиТ должность которого звучит как –
Ведущий специалист по безопасности, информационным технологиям и
противодействию иностранной разведке второй формы допуска к государственной
тайне, это самый высокий допуск в нашем отделе, равный допуску, собственно
начальника УБ, остальные же сотрудники, в том числе я имеют третью форму
допуска к государственной тайне. За «внутреннюю» безопасность отвечает
специалист по безопасности и информационным технологиям.
Из мер защиты хищения информации за которую отвечает специалист по
безопасности и информационным технологиям можно выделить политики домена,
запрещающие установки устройств USB и использование USB накопителей, в
случае использования более старых ОС (Операционных Систем), например,
Windows XP или Windows 2000, применяется утилита RaTool, совершающая
правки в реестре Windows, приводящие к подобному эффекту от доменных
политик, что же касается рабочих мест с ОС Windows 98, то они не подключены к
сети, зачастую вовсе не имеют USB, а хранящаяся на них информация не
представляет даже коммерческой тайны и как и другие рабочие места
подвергаются периодической выборочной проверке сотрудниками ОИБиТ или
РСО. В «закрытой» сети (без доступа в Интернет, физически разделенной с
открытой сетью и содержащей коммерческую тайну) также работает DLP система,
клиентская часть которой установлена на каждое рабочее место и может работать
автономно, синхронизируясь с серверной частью в момент последующего
подключения к сети, серверная часть занимается сбором данных с клиентов,
анализом содержимого сетевых папок и анализом трафика в сети. Наименование
DLP системы я разгласить не могу, но это могут быть, например, системы
FalconGaze или Стахановец. Так же DLP собирает периодические снимки рабочих
экранов клиентов, периодическим выборочным анализом которых занимаются
РСО, ОВБ и ОИБиТ. Защитой от вирусов в обеих сетях и на ПК без сети служит
Kaspersky c сервеной частью Kaspersky Security Center, хотя из выбора
Источник: https://baza.diplomsite.ru/previewfile/1972