Дипломная работа: Автоматизация приема и обработки заявок отделом техподдержки Богородском филиале АО "НПО "Прибор"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
57
Защитой от вирусов в обеих сетях и на ПК без сети служит Kaspersky c сервеной
частью Kaspersky Security Center, хотя из выбора антивирусной защиты для
оборонных организаций доступны только Kaspersky или решения Dr.Web. Права
доступа пользователя домена назначаются в основном мной, как и прочие учетные
записи, например, корпоративной почты. Вход в BIOS (Basic Input Output System)
на рабочих местах запаролен, системный блок опломбирован. Установка или
запуск программ пользователем запрещен (кроме списка исключений) доменными
политиками и политиками антивирусного ПО Kaspersky, за актуальностью черных
и белых списков следит непосредственно начальник ОИБиТ.
Доступ к сети Интернет на данный момент контролируется на стороне клиента
политиками антивирусного ПО Kaspersky на стороне прокси сервера настройками
файервола и встроенного DLP A-Real ИКС (Интернет Контроль Сервер) за который
отвечаю я. Статистика использования сети собирается и предоставляется по
требованию УБ. Секретные рабочие места обслуживаются ведущим специалист по
безопасности, информационным технологиям и противодействию иностранной
разведке, аппаратную и программную часть я разгласить не могу. Для контроля
доступа сотрудников на территорию и помещения, а также подсчета рабочего
времени, служит СКУД (Система Контроля и Управления Доступом) PERCo
обслуживаемая ОВБ и ОИБиТ.
Разграничение доступа к информационной системе в целом и прав доступа к ИС
обеспечивается использованием ИС в пределах ЛВС филиала, без наличия доступа
из вне, доменными политиками сети, правами доступа внутри ИС, аппаратными
средствами, такими как управляемые коммутаторы, маршрутизаторы
разграничивающими доступ к участкам сети, или определенным устройствам во
внутренней ЛВС филиала предприятия.
По рекомендации специалиста по ИБ отдела ИТ в ИС было предусмотрено
отключение возможности копирования и вставки текста, а также отключение
контекстного меню в формах, дабы пользователи не использовали ИС как некий
буфер обмена текстовой информацией (не относящейся к заявке в отдел ИТ) между
открытой и закрытой сетью филиала предприятия.
Для хранения и передачи паролей используется MD5 хеширование, так пароли не
хранятся и не передаются в открытом виде.
Для доступа к ИС используются куки, сессии, ограниченные по времени и
проверка хеш сумм файлов пользователя на сервере, что гарантирует выход из ИС
пользователя при переименовании, удалении, смене пароля администратором,
истечении времени сессии.
Ниже в таблице 8 представлены уровни прав пользователей ИС.
58
Таблица 8. Права пользователей ИС.
Права
Доступ
Пользователь
Страница входа
Главная страница
Страница создания заявки
Страница просмотра заявок
Страница просмотра архива заявок
Страница руководства пользователей
Администратор
Страница входа
Главная страница
Страница создания заявки
Страница просмотра заявок
Страница архивирования заявок
Страница просмотра архива заявок
Страница смены паролей пользователей
Страница смены логинов пользователей
Страница назначения прав пользователей
Страница переименования пользователей
Страница удаления пользователей
Страница просмотра пользователей
Страница просмотра логов
Страница руководства пользователей
Данные действия помогают соблюдать информационную безопасность на филиале
предприятия, однако, стоит отметить, что информация, представленная в заявках
от пользователей, не содержит какой-либо ценности для инсайдера, как-то
секретные данные, или данные представляющие коммерческую тайну, либо
личные данные пользователей (используются только логины).
59
2.2. Информационное обеспечение задачи
2.2.1. Информационная модель и её описание
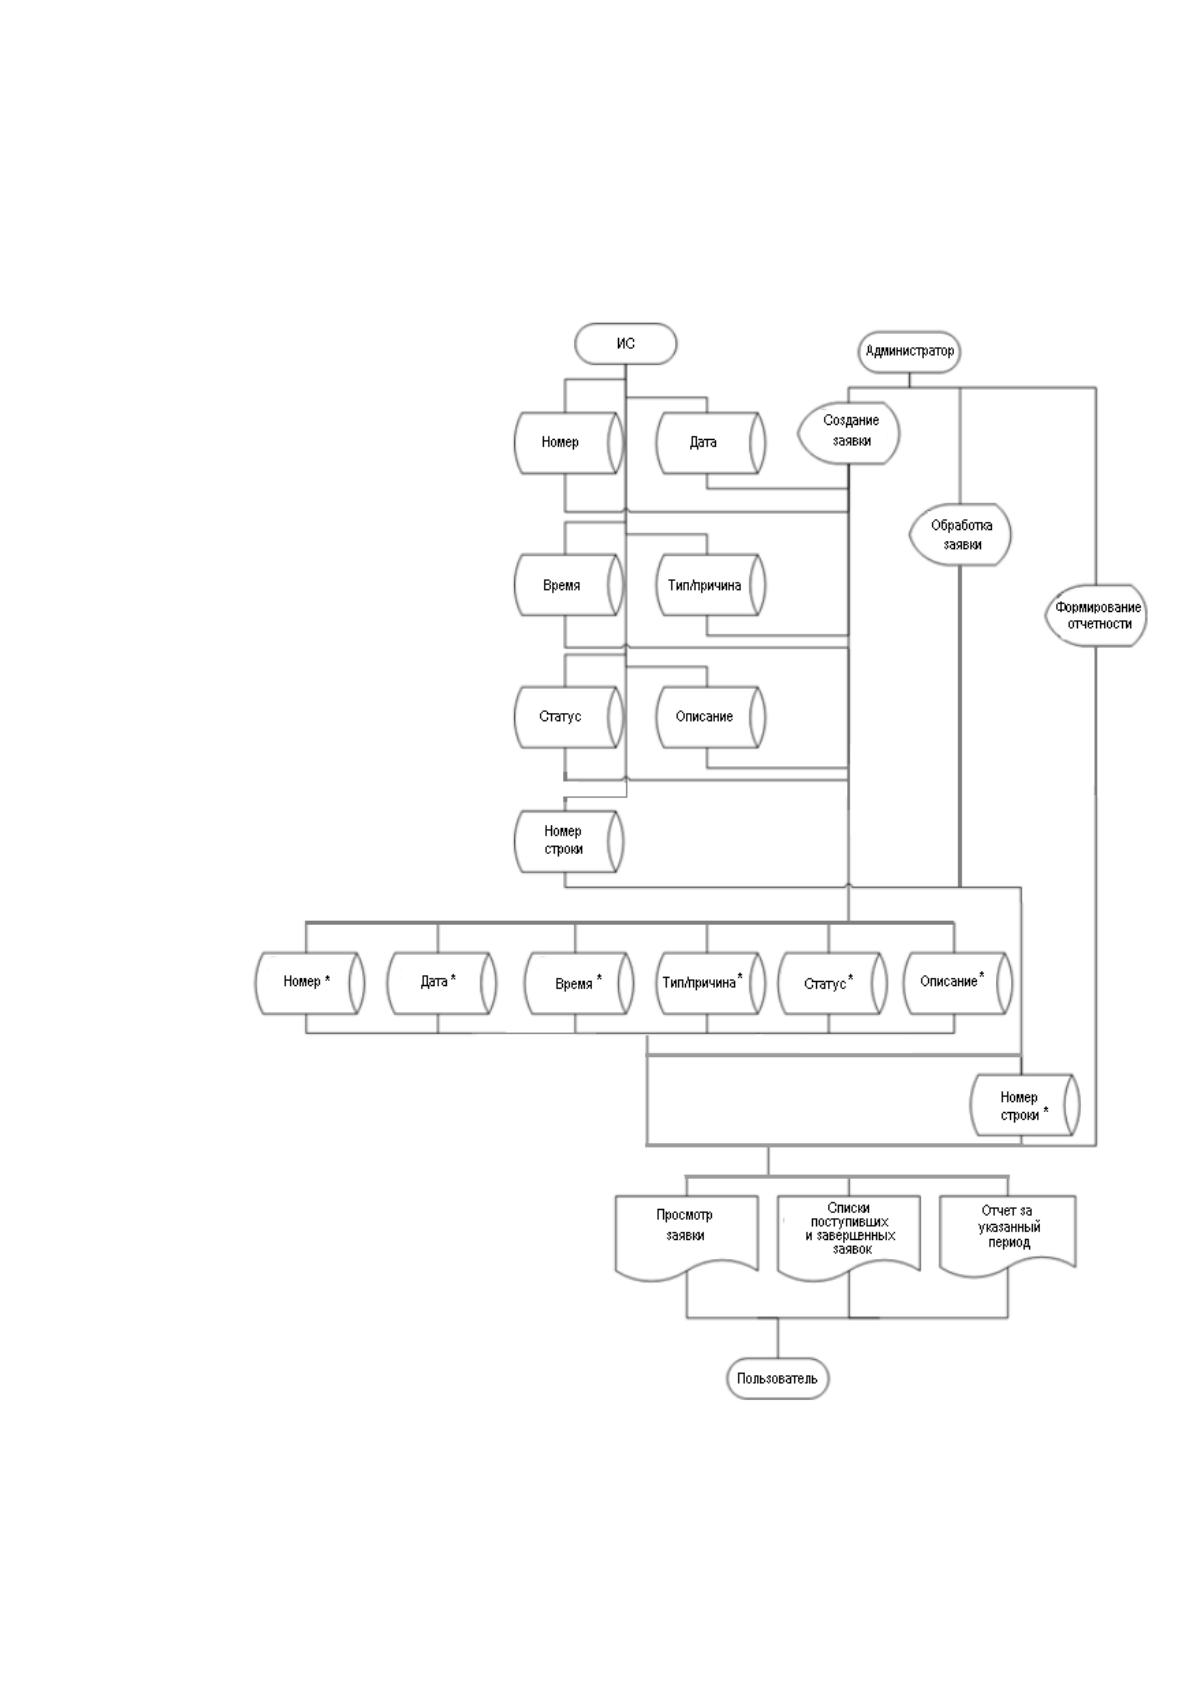
Ниже на рисунке 10 представлена информационная модель ИС.
Рисунок 10 Информационная модель ИС.
60
В разработанной информационной системе каждая заявка представляет собой
отдельный текстовый файл, в зависимости от статуса его исполнения
перемещаемый между директориями active, complite и archive (активная заявка в
работе, завершенная заявка, архивная заявка, выполненная, поданная минимум в
прошлом месяце).
Каждая заявка являет собой отдельный файл, в который построчно записаны поля.
Данные поля полностью соответствуют структуре используемой на предприятии
таблицы журнала заявок от пользователя. Файлы заявок хранятся в директориях
active, complete и archive и перемещаются системой по мере обработки заявки.
61
2.2.2. Характеристика нормативно-справочной, входной и оперативной
информации
Вся база данных используемая в дипломном проекте представляет из себя
сосокупность текстовых файлов запись и чтение которых происходит по запросу из
веб браузера, так например форма на странице входа при событии Submit
подключает файл содержащий логины и хеши паролей MD5, после чего
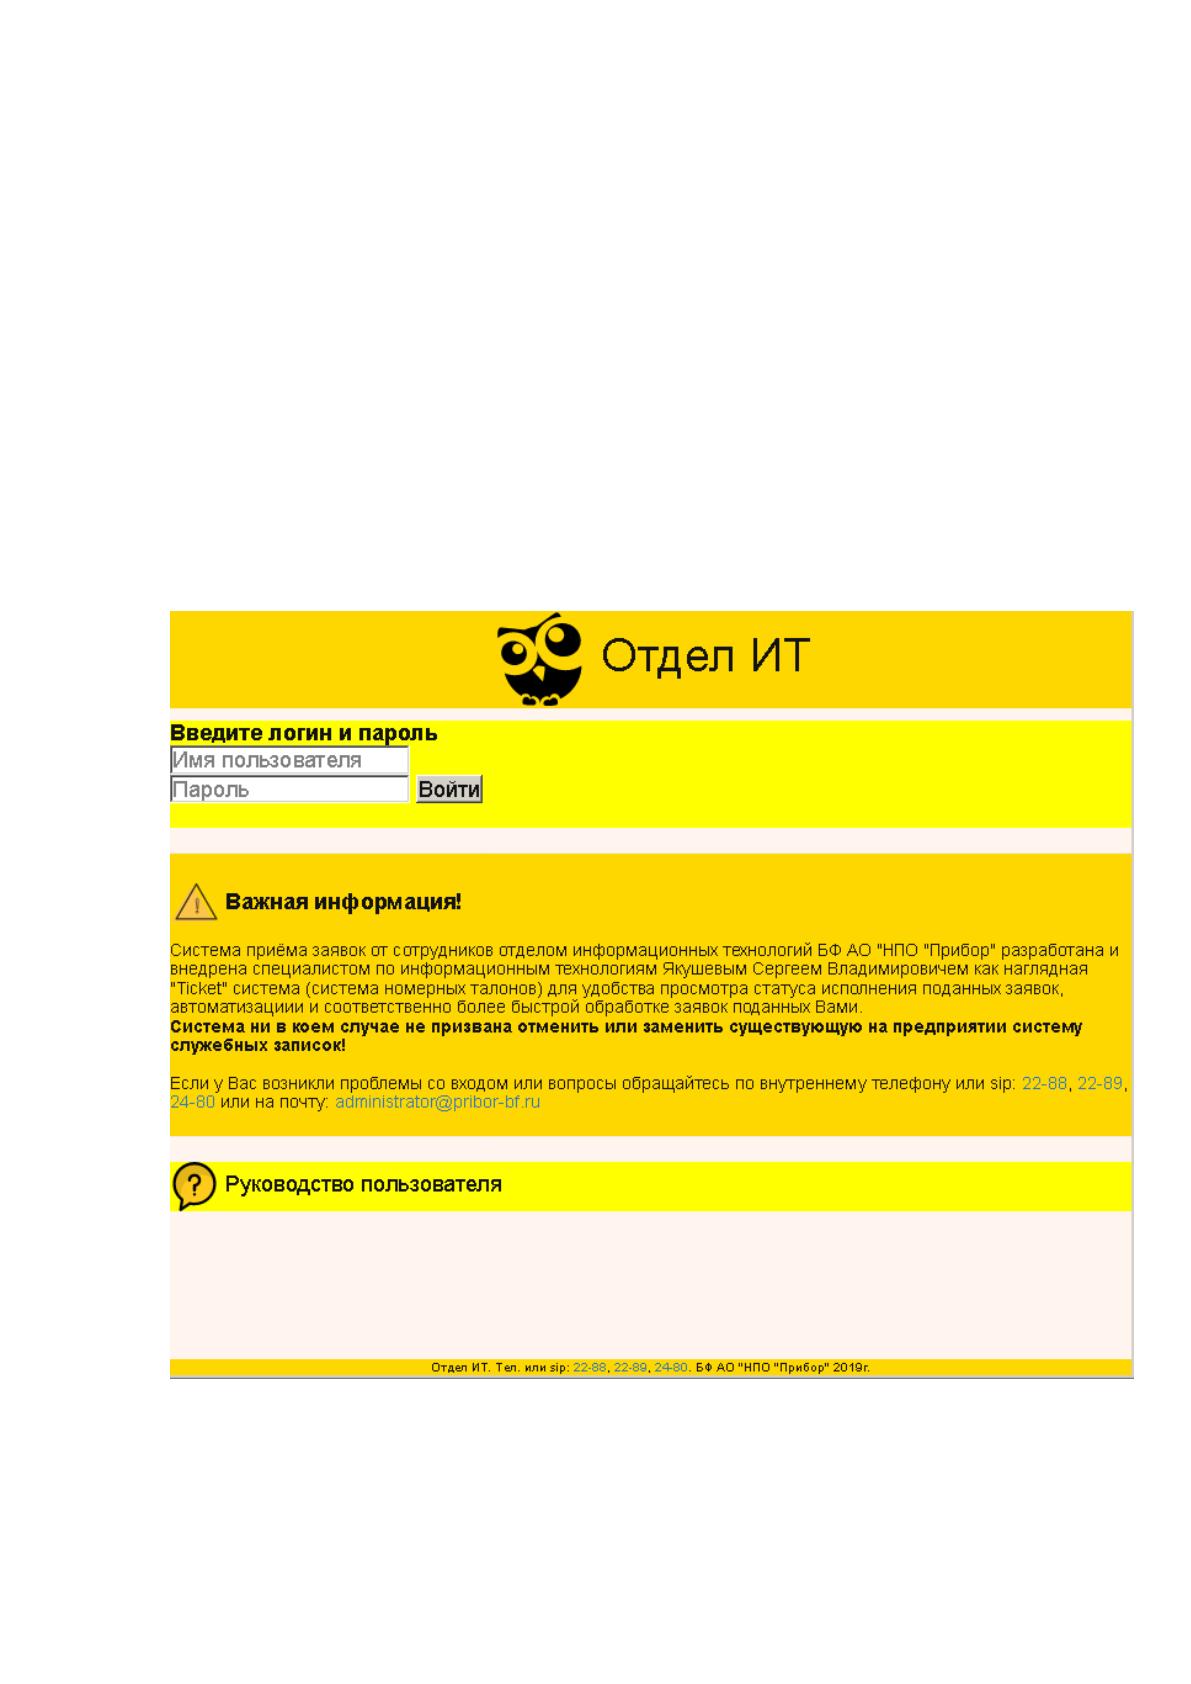
происходит проверка введенных данных. Форма логин/пароль на странице входа
изображена на рисунке 11. Так же, например при создании заявки данные из форм
«Причина обращения» и «Текст заявки» записываются как строка в файл заявки,
создаваемый так же по событию Submit. Формы «Причина обращения» и «Текст
заявки» на странице создания новой заявки изображены на рисунке 12.
Страница входа:
Рисунок 11. Страница входа.
На данной странице присутствует форма ввода логина и пароля, контакты отдела
ИТ, ссылка на руководство пользователя.
Источник: https://baza.diplomsite.ru/previewfile/1972