Дипломная работа: Автоматизация приема и обработки заявок отделом техподдержки Богородском филиале АО "НПО "Прибор"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
52
2.1.2. Ожидаемые риски на этапах жизненного цикла и их описание
Классификация информационно технических рисков помогает предупредить, или
предотвратить несогласованность работы, не упустив при этом значительного
риска. Классификация рисков может являться произвольной. Категории рисков
могут друг с другом пересекаться, при этом нужно учесть все предполагаемые
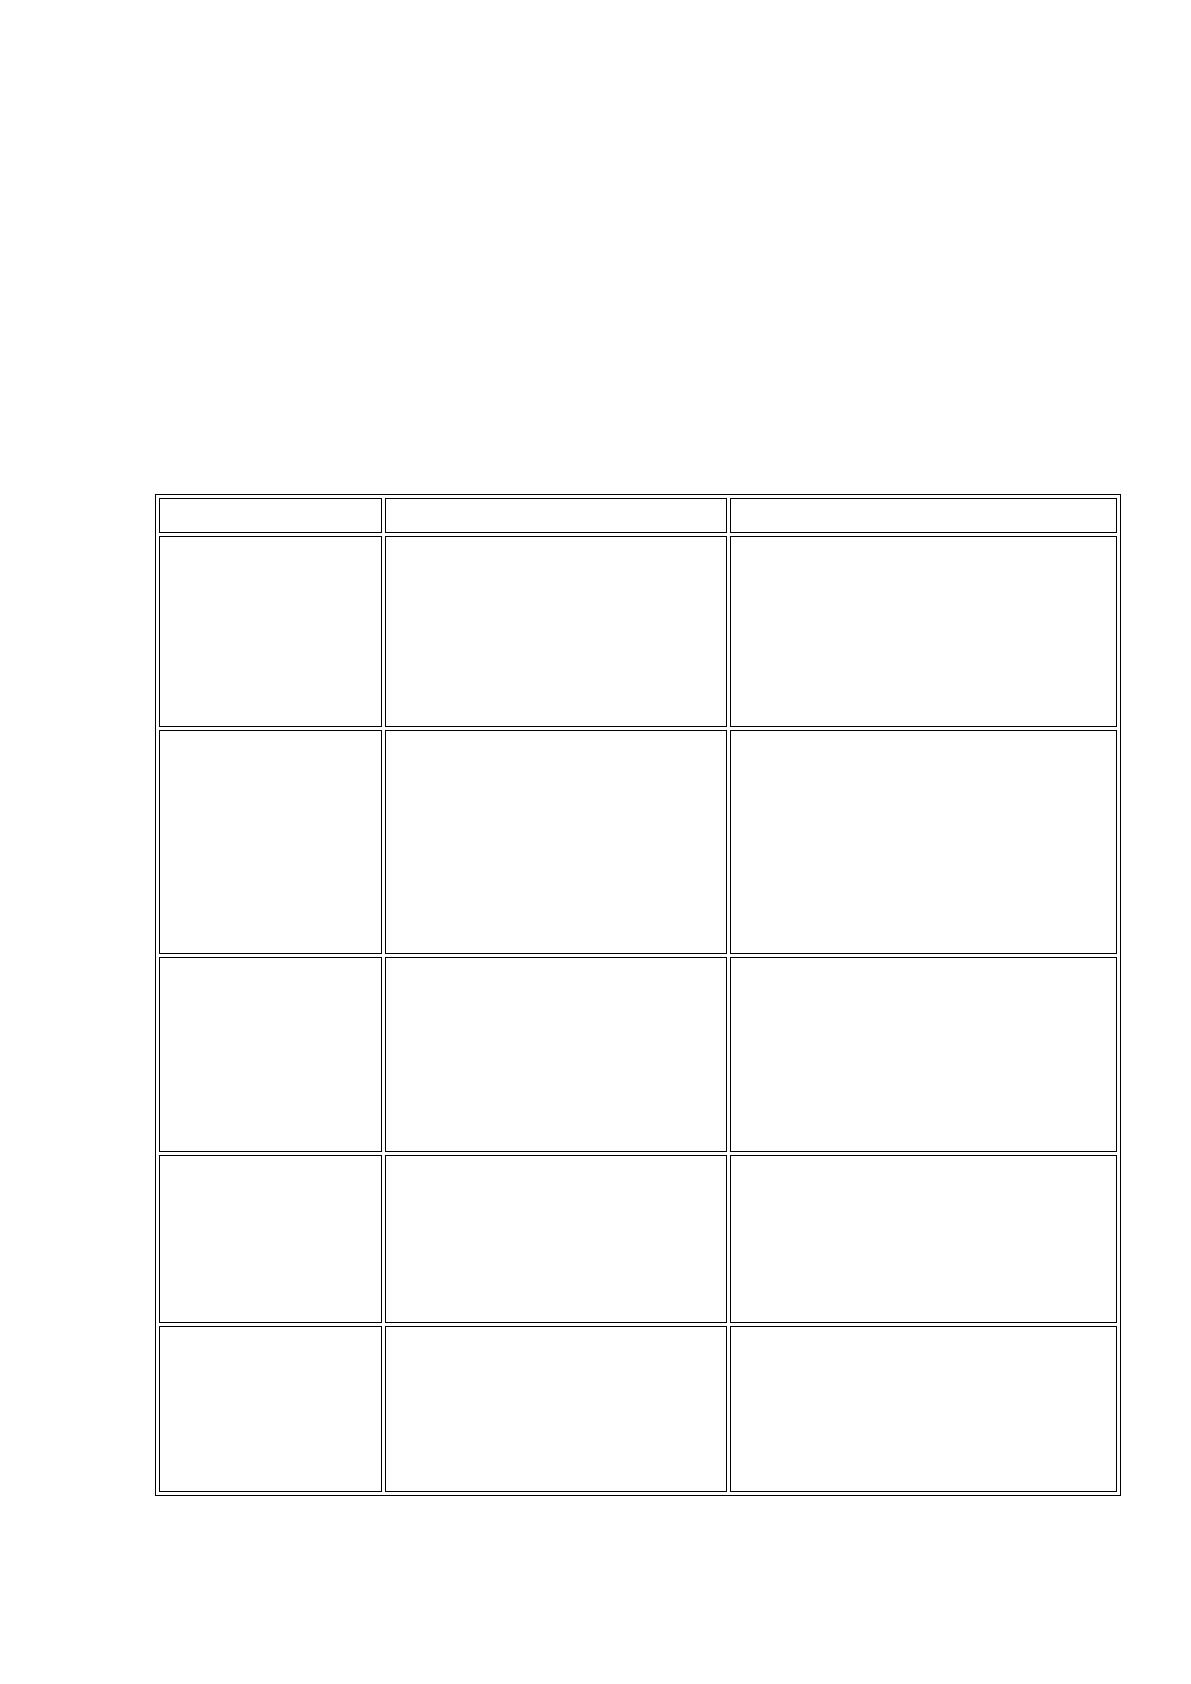
риски. Пример категории рисков отображен в Таблице 4.
Таблица 4. Примерные категории рисков
Категория
Показатель
Пример
Технологический
Ненадежная, или не
отвечающая потребностям
аппаратная или программная
ИС
Сбой в работе коммутатора.
Сбой в работе веб-сервера.
Безопасность
Повреждение или кража
аппаратных средств, или
данных,
несанкционированное
использование данных.
Утечка данных на оптических
дисках, дискетах и тому
подобное.
Брутфорс паролей. DDOS атаки.
Правовой риск
Отсутствие регламента
использования
, несоблюдение
внутреннего режима на
предприятии.
Применение взломанного
программного обеспечения.
Инсталяция несовместимого
программного обеспечения.
Человеческий
фактор
Человеческий фактор,
сокращение сотрудников
отвечавших за поддержку
ИС.
Недостаточная квалификация
персонала.
Инфраструктурный
Сбои в электроснабжении.
Модернизация сети
приводящая к недоступности
доступа на некоторых узлах.
Недоступность доступа к ИС.
53
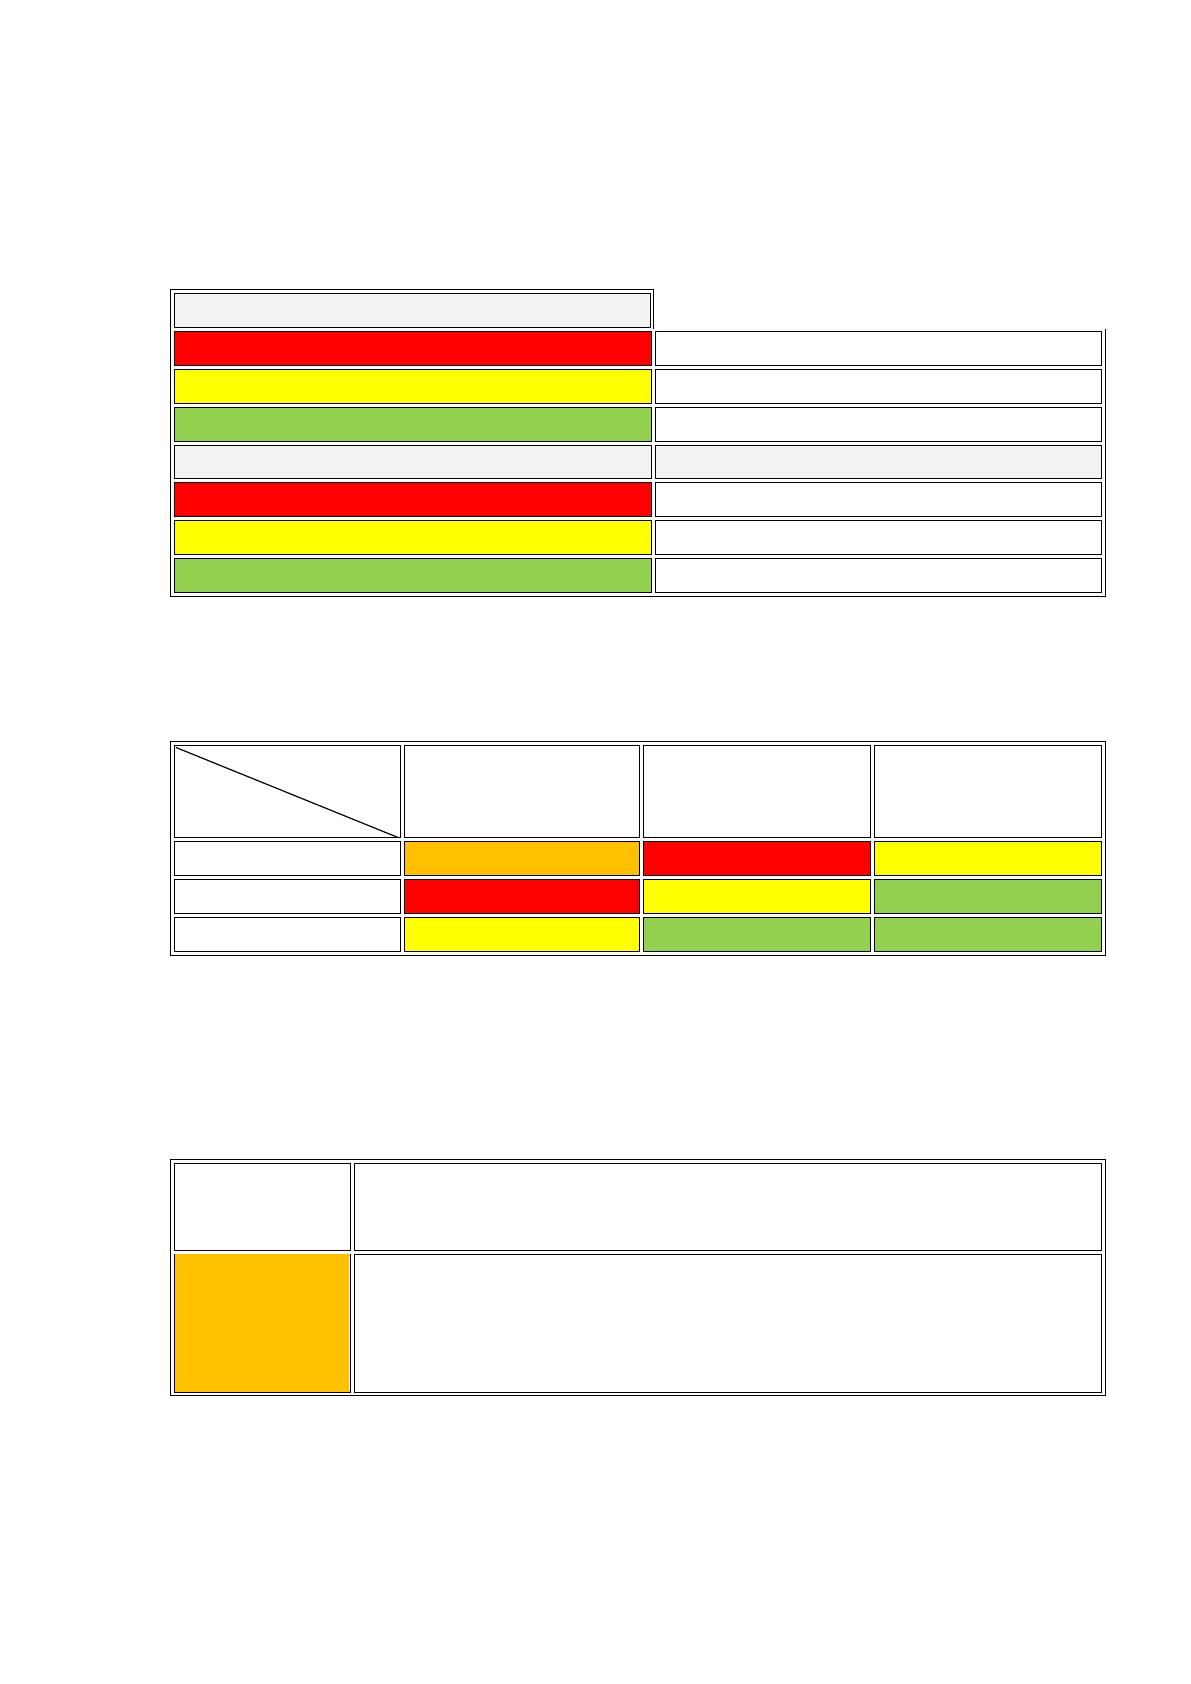
При оценке риска возможно использование качественного анализа, тогда уровень
риска будет являться соотношением вероятности инцидента к его воздействию на
работу. Структура показана в таблице 5.
Таблица 5. Структура оценки рисков.
Вероятность возникновения
Высокая
Один раз за месяц, либо чаще.
Средняя
От одного до десяти случаев в год.
Низкая
Один раз за год, либо меньше.
Воздействие на работу
Высокое
Простой более чем на сутки.
Среднее
Простой от часа до смены.
Низкое
Простой менее, чем на час.
Уровень риска показан в таблице 6.
Таблица 6. Определение уровня рисков.
Воздействие
Вероятность
Высокое Среднeе Низкое
Высокая
Чрезвычайная
Высокая
Средняя
Средняя
Высокая
Средняя
Низкая
Низкая
Средняя
Низкая
Низкая
Снижение рисков, это уменьшение вероятности возникновения инцидента, или
уровня его воздействия на работу. Предпринимаемые меры сильно отличаются и
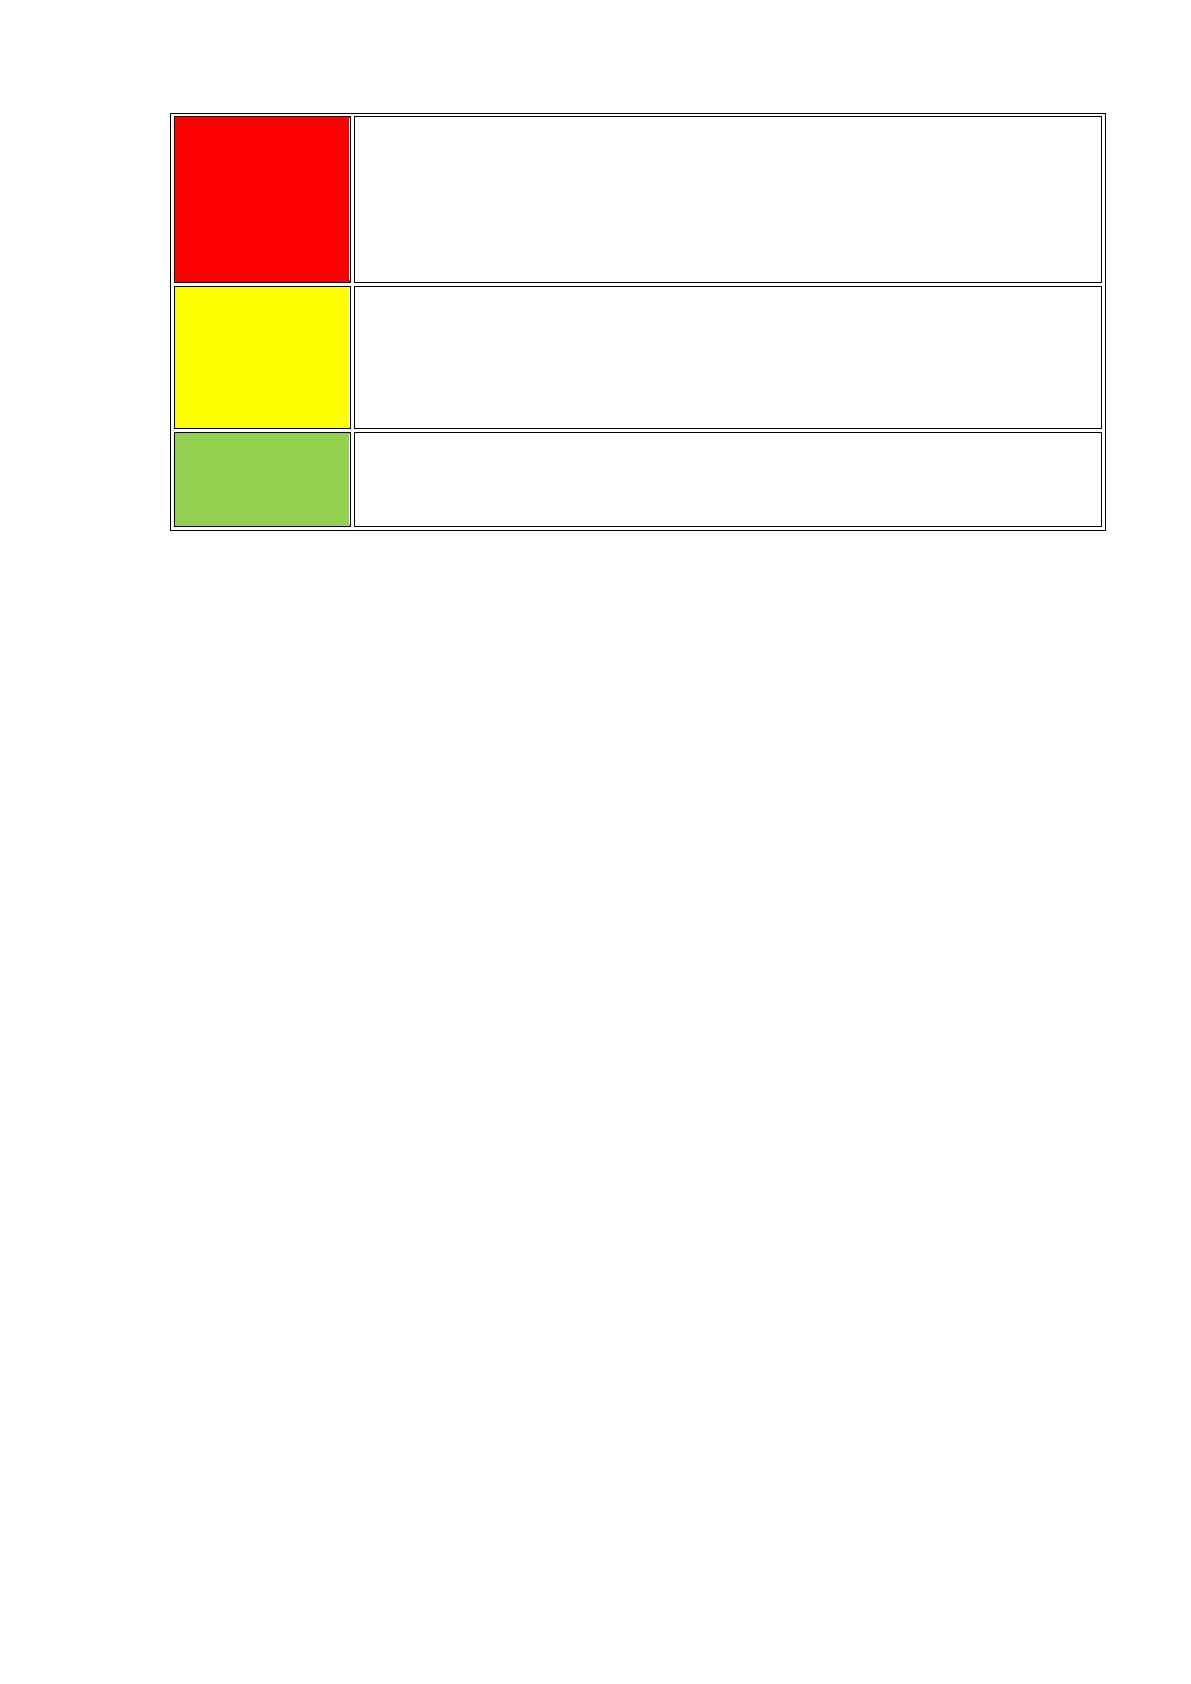
определяются срочностью, связанной с уровнем рисков. Смотри таблицу 7.
Таблица 7. Предпринимаемые меры, связанные с уровнем рисков.
Уровень
риска
Предпринимаемые действия
Чрезвычайный
Требуется срочное вмешательство ответственного сотрудника.
Руководитель отдела информационных технологий должен быть
уведомлен о текущей ситуации и предпринимаемым мерам, для её
разрешения.
54
Высокий
Ответственный за сопровождение информационной системы
сотрудник, должен заняться восстановлением работоспособности,
устранением ошибок к
ода ИС, или устранением неисправностей в
аппаратной или программной части.
Средний
Ответственный за сопровождение информационной системы
сотрудник, должен заняться восстановлением работоспособности,
оптимизацией кода ИС, или устранением неисправностей в
аппаратной или программной части.
Низкий
Допустимый уровень риска, который не требует вмешательства.
При необходимости возможно произвести оценку повторно.
Детализированная оценка рисков и дополнительных мер по их снижению включает
изменения изменения регламента пользования ИС, повышение квалификации
сотрудников, резервирование баз, создание образов дисков, введение в
эксплуатацию резервного оборудования, пересмотр политики безопасности
паролей, переработка или дополнение документации информационной системы.
Ответственному сотруднику необходимо изучать возможности возникновения
рисков и оценивать эффективность работы над снижением риска. Данные
мероприятия должны осуществляться ответственным за эксплуатацию
сотрудником на постоянной основе.
Так как информационная система уже внедрена мной на предприятии и
эксплуатируется на данный момент на тестовой основе несколькими отделами,
оценка рисков на этапах разработки и внедрения здесь неприменима,
предварительная оценка же на этапе эксплуатации, оценивается мной как низкая по
нескольким показателям:
1) Отсутствуют финансовые риски эксплуатации, связанные с тем что на всех
этапах, используются уже имеющиеся аппаратные и программные
мощности, а поддержка в работоспособном состоянии аппаратной части
связана не столько с поддержкой ИС, как с постоянной поддержкой всех
серверов постоянным штатом сотрудников отдела ИТ;
2) Сбои в электропитании, во всяком случае кратковременные (час и менее)
исключены, так как серверная оборудована восьми киловатным
стабилизатором напряжения IEK СНИ1-10 КВА и тремя источниками
бесперебойного питания IPPON Renova RT 3000. Таким образом
производится стабилизация напряжения, защита от пониженного и
повышенного напряжения оборудования и автономное питание серверов,
маршрутизаторов и коммутаторов сроком до часа;
3) Технологический фактор риска сокращен до минимума постоянной работой
по обслуживанию аппаратной составляющей на предприятии постоянным
штатом сотрудников отдела ИТ;
55
4) За соблюдением правовых рисков следят два специалиста по
информационной безопасности отдела ИТ;
5) Утечка данных сведена к минимуму, как работой специалистов по
информационной безопасности отдела ИТ, специалистов ИБ управления
безопасности, и самое основное отсутствием в заявках хоть какой-то
информации представляющей ценность для инсайдера, например;
6) Базы данных реплицируются, сама ИС имеет дистрибутив с инструкцией для
развертывания, позволяющей быстро создать резервную версию сервера.
7) Единственная наибольшая вероятность риска – это человеческий фактор,
связанный, например, с уходом ответственного за разработку, внедрение и в
последствии поддержку (то есть меня) с занимаемой должности, или
сокращением, что в свою очередь означает отсутствие поддержки и
доработки ИС в перспективе.
56
2.1.3. Организационно-правовые и программно-аппаратные средства
обеспечения информационной безопасности и защиты информации.
Организационно-правовыми средствами обеспечения информационной
безопасности и защиты информации на предприятии в частности в отношении
использования информационных систем является регламент использование ИС, за
разработку которого отвечает РСО (Режимно-Секретный Отдел), так же
подчиняющийся УБ, совместно с ООТ (Отдел Организации Труда).
Защитой информации в филиале занимается УБ (Управление Безопасности), под
начальством которого и находится отдел ИТ (Информационных технологий),
разработкой нормативно-правовых и организационно-распорядительные
документов, регламентов, процедур, должностных инструкции и т.д., занимается
РСО (Режимно-Секретный Отдел), так же подчиняющийся УБ, совместно с ООТ
(Отдел Организации Труда), за соблюдение режима на предприятии отвечает ОВБ
(Отдел Внутренней Безопасности), в нашем отделе ИТ, полное название которого
ОИБиТ (Отдел Информационной Безопасности и Технологий) двое из
сотрудников, по совместительству, обеспечивают ИБ (Информационную
Безопасность), отдельных штатных единиц для этого нет. Итак, за «внешнюю»
безопасность отвечает сотрудник ОИБиТ должность которого звучит как –
Ведущий специалист по безопасности, информационным технологиям и
противодействию иностранной разведке второй формы допуска к государственной
тайне, это самый высокий допуск в нашем отделе, равный допуску, собственно
начальника УБ, остальные же сотрудники, в том числе я имеют третью форму
допуска к государственной тайне. За «внутреннюю» безопасность отвечает
специалист по безопасности и информационным технологиям.
Из мер защиты хищения информации за которую отвечает специалист по
безопасности и информационным технологиям можно выделить политики домена,
запрещающие установки устройств USB и использование USB накопителей,
рабочие места подвергаются периодической выборочной проверке сотрудниками
ОИБиТ или РСО.
В «закрытой» сети (без доступа в Интернет, физически разделенной с открытой
сетью и содержащей коммерческую тайну) также работает DLP система,
клиентская часть которой установлена на каждое рабочее место и может работать
автономно, синхронизируясь с серверной частью в момент последующего
подключения к сети, серверная часть занимается сбором данных с клиентов,
анализом содержимого сетевых папок и анализом трафика в сети. Наименование
DLP системы я разгласить не могу, но это могут быть, например, системы
FalconGaze или Стахановец. Так же DLP собирает периодические снимки рабочих
экранов клиентов, периодическим выборочным анализом которых занимаются
РСО, ОВБ и ОИБиТ.
Источник: https://baza.diplomsite.ru/previewfile/1972