Дипломная работа: Автоматизация и обеспечение информационной безопасности учета посещений клиентов в ГБУЗ КО "Кемеровский областной клинический наркологический диспансер"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
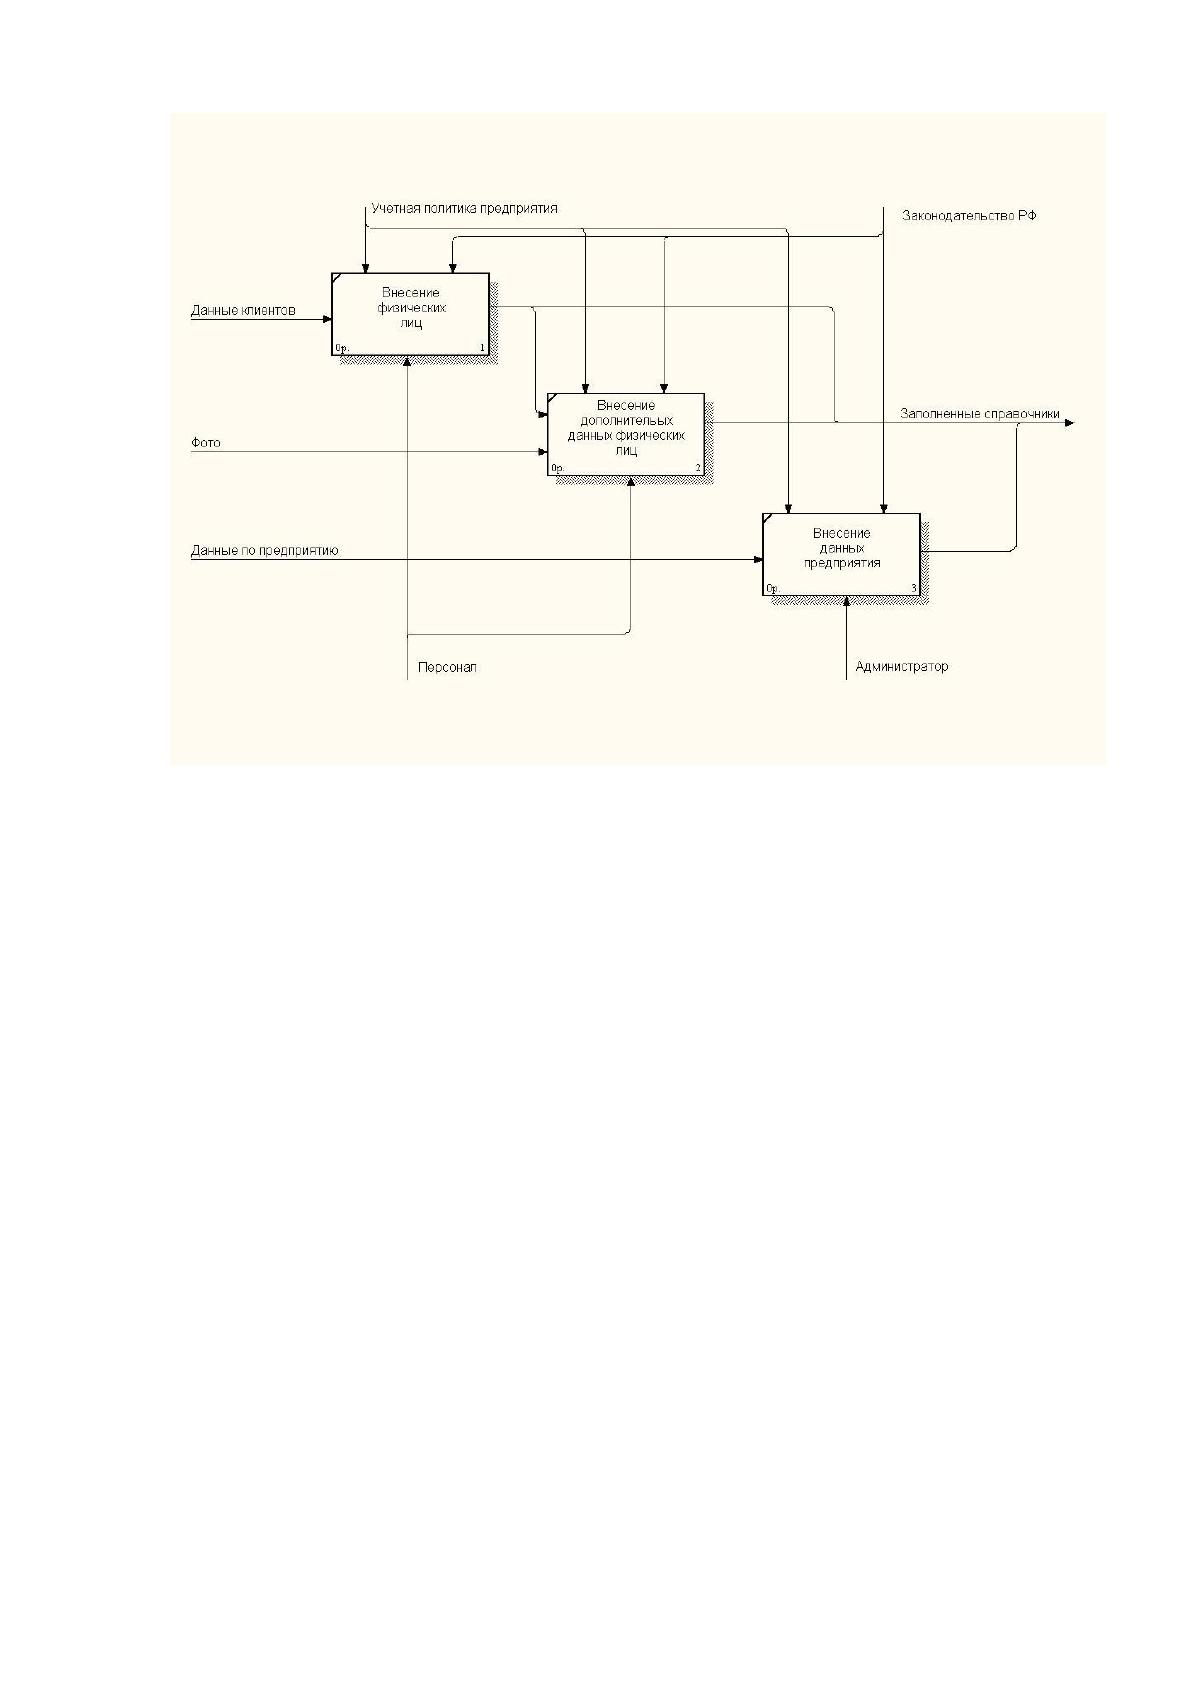
22
Рисунок 1.6. Декомпозиция задачи «Ведение
справочников»
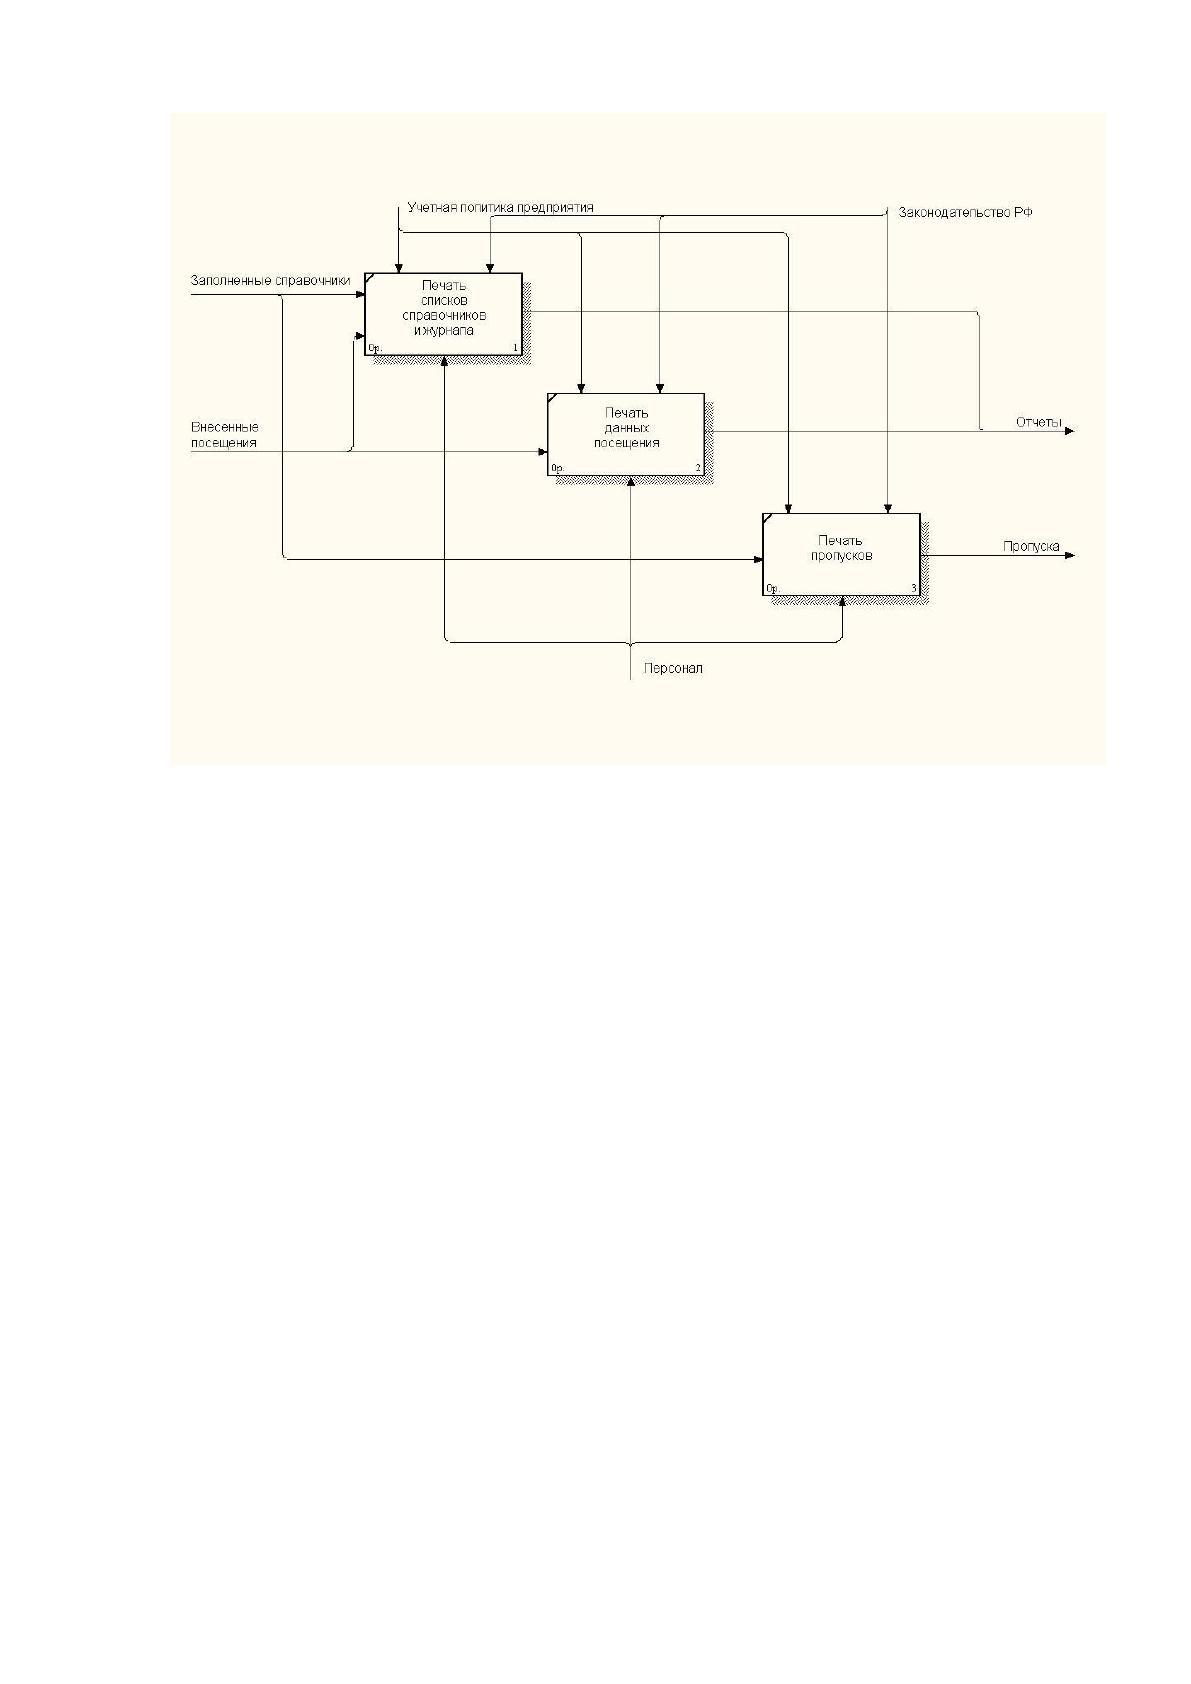
Блок «Формирование отчетности» декомпозируется на три блока:
«Печать списков справочников и журнала», «Печать данных посещения» и
«Печать пропусков». Блоки используют заполненные справочники и
внесенные посещения в качестве входной информации. Выходными
данными всех блоков являются отчеты и пропуска. Работу с блоками ведут
сотрудники. Декомпозиция блока «Формирование отчетности» приведена
на Рисунок 1.7.
23
Рисунок 1.7. Декомпозиция задачи «Аналитическая
отчетность»
1.2.3 Обоснование необходимости использования
вычислительной техники для решения задачи
Предметной областью реализации данного проекта можно считать
учет посещений клиентов в ГБУЗ КО «Кемеровский областной
клинический наркологический диспансер». Из всех функций этой задачи
можно выделить несколько основных, на автоматизацию которых и
направлен данный проект. Этой функцией является составление
документов по работе с клиентами, что в свою очередь полностью
автоматизирует процесс формирования первичной документации, а также
процесс печати отчетов и пропусков.
Введение АИС учета посещений клиентов ускорит оформление
фактов пропуска людей на территорию объекта, формирование пропусков
и аналитических отчетов.
24
Введение АИС учета посещений клиентов обеспечит уменьшение
управленческих и накладных расходов, увеличит скорость оформления
документов, уменьшит время ожидания клиентов, даст возможность
формирования достоверной и полной информации обо всех посещениях
организации.
Важным аспектом является и то, что удобство работы с АИС гораздо
выше, чем при работе с бумажными носителями. Обеспечение
многопользовательского режима работы также является важнейшим
преимуществом АИС.
Анализ задачи учета посещений клиентов приводит к осознанию, что
ее решение устаревшими средствами c использованием «бумажных»
документов, а также с использованием разрозненных файлов
затруднительно. Данный вывод следует из анализа количества операций,
который приходится выполнять сотрудникам.
Одним из преимуществ использования АИС является безопасность
хранения данных.
Т.о., можно выделить преимущества использования АИС на основе
ВТ:
- удобство поиска электронных данных;
- повышение скорости внесения информации;
- обеспечение безопасности хранения;
- повышение скорости получения и точности формируемой
отчетности;
- возможность «многопользовательской» работы.
1.2.4 Анализ системы обеспечения информационной
безопасности и защиты информации
При использовании компьютеризированного варианта
документооборота уровень обеспечения информационной безопасности
хранения данных повышается во много раз. Сама система
25
документооборота, основанного на компьютерной системе, заставляет
пользователя быть более ответственным и внимательным в этом вопросе.
С точки зрения технической реализации защита данных
осуществляется при помощи иерархической системы паролей для доступа
к ресурсам АИС. В первую очередь, это пароль авторизации пользователя
при входе в ОС его ПК. Эта авторизация открывает пользователю доступ к
ресурсам его ПК и к документам, находящимся в нем. При этом политика
безопасности предприятия д.б. построена т.о., чтобы пользователь не был
полновластным «хозяином» на своем ПК и не мог, например, установить
«вирусное» ПО или ПО по копированию данных. Ограничение прав
немного усложняет работу операторов, но при этом обеспечивает
гарантию защищенности данных. Необходимо всегда искать баланс между
удобством работы оператора и безопасностью хранения корпоративных
данных.
При авторизации пользователя на своем ПК, он получает доступ не
только к ресурсам своего ПК, но и к ресурсам локальной сети всего
предприятия. Это происходит в том случае, если пользователь входит на
ПК как сетевой пользователь. При этом вопрос разграничения прав
пользователей нужно рассматривать еще более тщательно. Установить
права сетевого пользователя нужно так, чтобы обеспечить ему
возможность свободно работать со своими документами, но при этом
запретить доступ к документам, прав на работу с которыми у него нет. В
этом случае одновременно решается задача защиты данных от
несанкционированного доступа и от непреднамеренной их порчи.
Правом распределения прав пользователей по доступу к данным
обладает системный администратор. Именно он разграничивает права
доступа пользователей к документам и приложениям, как в сети, так и на
локальных компьютерах.
26
Вторым уровнем защиты важной информации является парольная
защита доступа непосредственно в АИС, которая должна «отсекать»
незарегистрированных пользователей.
Третьим уровнем защиты информации является пароль авторизации
доступа к серверу «MS SQL Server». В данном варианте работы данные
защищены не только системой разграничения прав доступа АИС, но и
СУБД «MS SQL Server», что повышает уровень безопасности.
Правом распределения прав доступа пользователей на уровне АРМ
лежит на администраторе системы. Совместно с системным
администратором они настраивают и доступ к СУБД «MS SQL Server».
Важным фактором, повышающим уровень информационной
безопасности при внедрении АИС является возможность «спасти» всю БД
документов на электронном носителе при возникновении неполадок. В
дальнейшем эта копия БД может быть восстановлена и работа продолжена.
Кроме организации защиты информации на уровне паролей не стоит
пренебрегать и физическими методами защиты данных. Целесообразно
расположить сервера компьютерной сети предприятия и сервер БД «MS
SQL Server» в отдельном помещении (серверной), в котором кроме особых
условий, необходимых для работы серверов (температура, вентиляция, и
т.д.) создать и специальные условия безопасности, исключающие
проникновение посторонних лиц.
1.3 Анализ существующих разработок и выбор стратегии
автоматизации «КАК ДОЛЖНО БЫТЬ»
1.3.1 Анализ существующих разработок для
автоматизации задачи
В настоящее время на рынке ПО РФ есть несколько ПП для
автоматизация и обеспечения информационной безопасности учета
посещений клиентов. Рассмотрим некоторые из них.
Источник: https://baza.diplomsite.ru/previewfile/1817