Дипломная работа: Автоматизация и обеспечение информационной безопасности учета посещений клиентов в ГБУЗ КО "Кемеровский областной клинический наркологический диспансер"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
42
окончательное тестирование АИС и убедиться в работоспособности всех
модулей АИС.
На стадии эксплуатации нужно выполнить обучение операторов
работе с АИС.
На первой стадии эксплуатации ИС нужно внести все первичные
данные:
- данные по подразделениям организации;
- данные клиентов и сотрудников;
- данные посещениям;
- и т.д.
Этапы «Поддержка» и «Снятие с эксплуатации» в данной работе не
рассматриваются.
2.1.2 Ожидаемые риски на этапах жизненного цикла и их
описание
На этапе анализа обязательно необходимо точно определить все
виды информации, которая может поступать в разрабатываемую АИС.
Если на этом этапе будет пропущена какая-либо информация, то не будет
реализована возможность хранения и обработки еѐ в АИС. Для
уменьшения риска упущения какой-либо информации необходима
перекрестная проверка между различными подразделениями учреждения,
участниками разрабатываемой АИС.
На этапе проектирования нужно детально изучить сделанный анализ
информации и транслировать его на структуры БД и программные модули.
На этапе реализации необходимо предотвратить возможность
пользователя совершать ошибочные действия, которые могут повлечь крах
АИС или ввод некорректных данных. Для уменьшения такого риска
необходимо осуществлять тестирование весьма большим количеством
пользователей.
43
При внедрении нужно проверить наличие необходимого ПО и
лицензий к нему.
На этапе эксплуатации нужно обеспечить правильное обучение
персонала и для уменьшения риска провести контрольную проверку по
изученной АИС.
2.1.3 Организационно-правовые и программно-аппаратные
средства обеспечения информационной безопасности и
защиты информации
При использовании любого ПП необходимо следовать нескольким
важным правилам:
- использовать только лицензионное ПО;
- следить за выходом пакетов обновлений «общесистемного» и
«специального» ПО и вовремя устанавливать их;
- использовать только проверенное ПО приобретенное у
официальных поставщиков.
Для обеспечения информационной безопасности необходимо
разграничить доступ пользователей к данным на нескольких уровнях:
- на уровне ОС ограничить доступ пользователя к сетевым
ресурсам, в зависимости от его прав;
- ограничит доступ пользователей к ресурсам сети «Интернет»;
- настроить права пользователя в зависимости от должностной
инструкции сотрудника.
Для предотвращения потери и порчи информации необходимо также
установить и настроить антивирусную систему, с постоянным
обновлением БД вирусов, а также установить и настроить систему
«Firewall» для закрытия угроз из внешней сети, например «Интернет».
44
Что касаемо политики безопасности, то все организационные меры
защиты информации, которые существовали в учреждении до внедрения
новой АИС, продолжают свое существование.
К внешним угрозам можно отнести взлом БД, вирусные атаки,
шпионское ПО, физическая порча оборудования, а также угрозы,
поступающие из внешней среды организации.
Для обеспечения информационной безопасности и защиты
информации от внешних угроз, в учреждении уже была установлена
антивирусная система «Symantec Endpoint Security», которая
предусматривает защиту по всем факторам программных внешних угроз.
Данной антивирусной программы достаточно для обеспечения
безопасности такого уровня, который необходим для данного предприятия.
К аппаратным средствам защиты информации от внешних угроз после
внедрения АИС относятся те же средства, что и до внедрения, а именно:
блок «бесперебойного» питания сервера, который предохранит не только
от потери информации, но и от порчи оборудования
К защите информации также стоит отнести резервное копирование
данных, которое должно проводиться администратором раз в месяц.
В разрабатываемой АИС предусмотрена защита от удаления
информации, на случай невнимательности пользователей. Прежде чем
удалить информацию из БД, АИС выдает сообщение о подтверждении
удаления, и только в случае согласия пользователя, происходит удаление
записи.
2.2 Информационное обеспечение задачи.
2.2.1 Информационная модель задачи и ее описание.
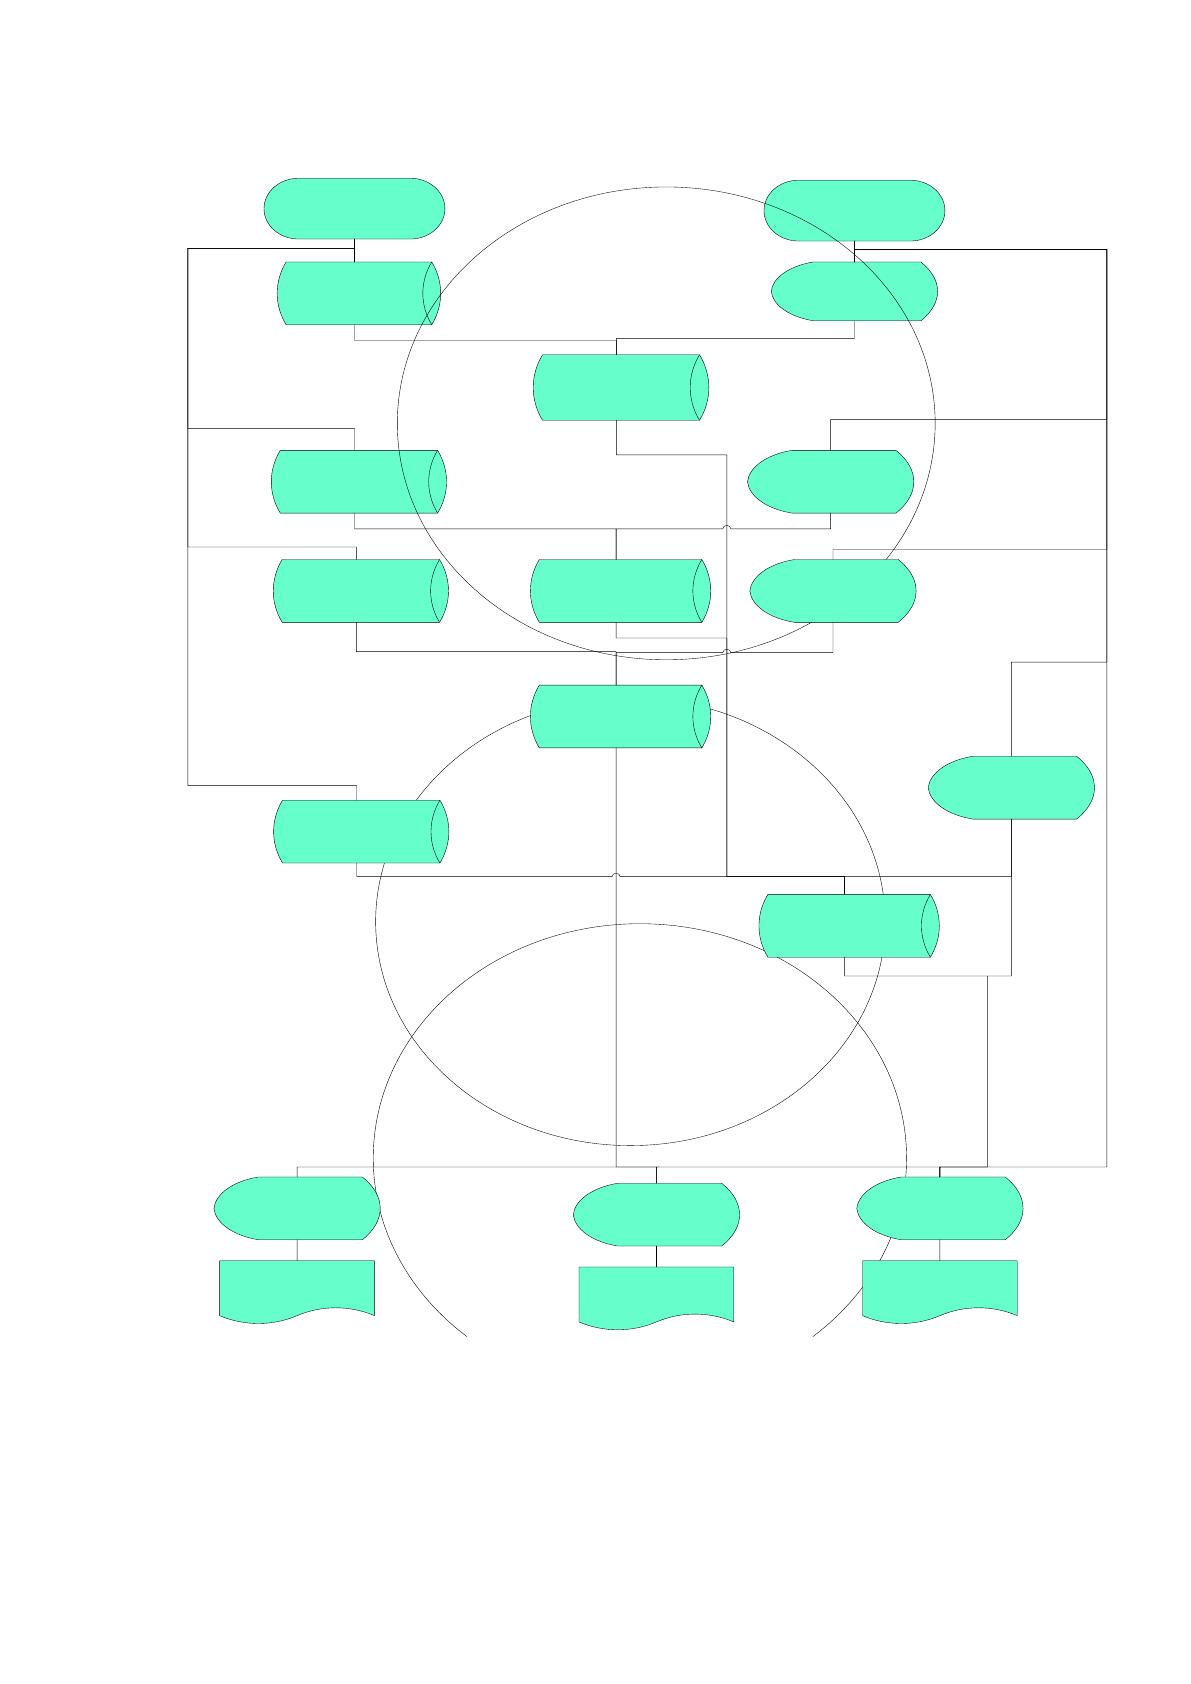
Современная методика разработки информационной модели любой
разрабатываемой автоматизированной системы предполагает
моделирование следующих моментов:
45
- Взаимосвязей входных, внутренних и выходных информационных
потоков данных и информации и функций рассматриваемой
предметной области;
- Данных информационной базы, которые необходимы для
функционирования разрабатываемой АИС.
Цель выполнения инфологического моделирования – обеспечение
наиболее простых и естественных для человека способов сбора и
представления той информации, которую предполагается хранить и
обрабатывать в создаваемой базе данных. Поэтому инфологическую
модель данных часто пытаются строить по аналогии с естественным
языком (который не может быть использован в чистом виде из-за
сложности компьютерной обработки естественных текстов и
неоднозначности любого естественного языка).
Инфологическое проектирование необходимо для представления
семантики предметной области. Данная модель отражает в соответствии с
выбранной задачей часть реального мира и строится в независимости от
конкретной СУБД.
Программу автоматизации учета предоставленных услуг медицинского
учреждения условно можно разделить на три блока:
1) Заполнение данных в справочниках хранения условно-постоянной
информации;
2) Ввод документов посещение;
3) Формирование итоговых отчетов.
46
3
ИС
Ведение
физических лиц
Спр.Физические
лица
Оператор
Спр*.Физические
лица
Ведение
подразделений
Спр.Подразделени
я
Спр*.Подразделени
я
Ввод
«Посещение»
Пропуска
Печать пропусков
1
2
Печать списков
справочников
Списки
справочников
Ведение
электронных
файлов
Спр.Хранилище
файлов
Спр*.Хранилище
файлов
Док.Посещение
Док*.Посещение
Отчет по реестру
документов
Реестр документов
Рисунок 2.1. Информационная модель
Источник: https://baza.diplomsite.ru/previewfile/1817