Дипломная работа: Внедрение системы межсетевого экранирования ЛВС для филиала ООО "Мебельный дом"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
31
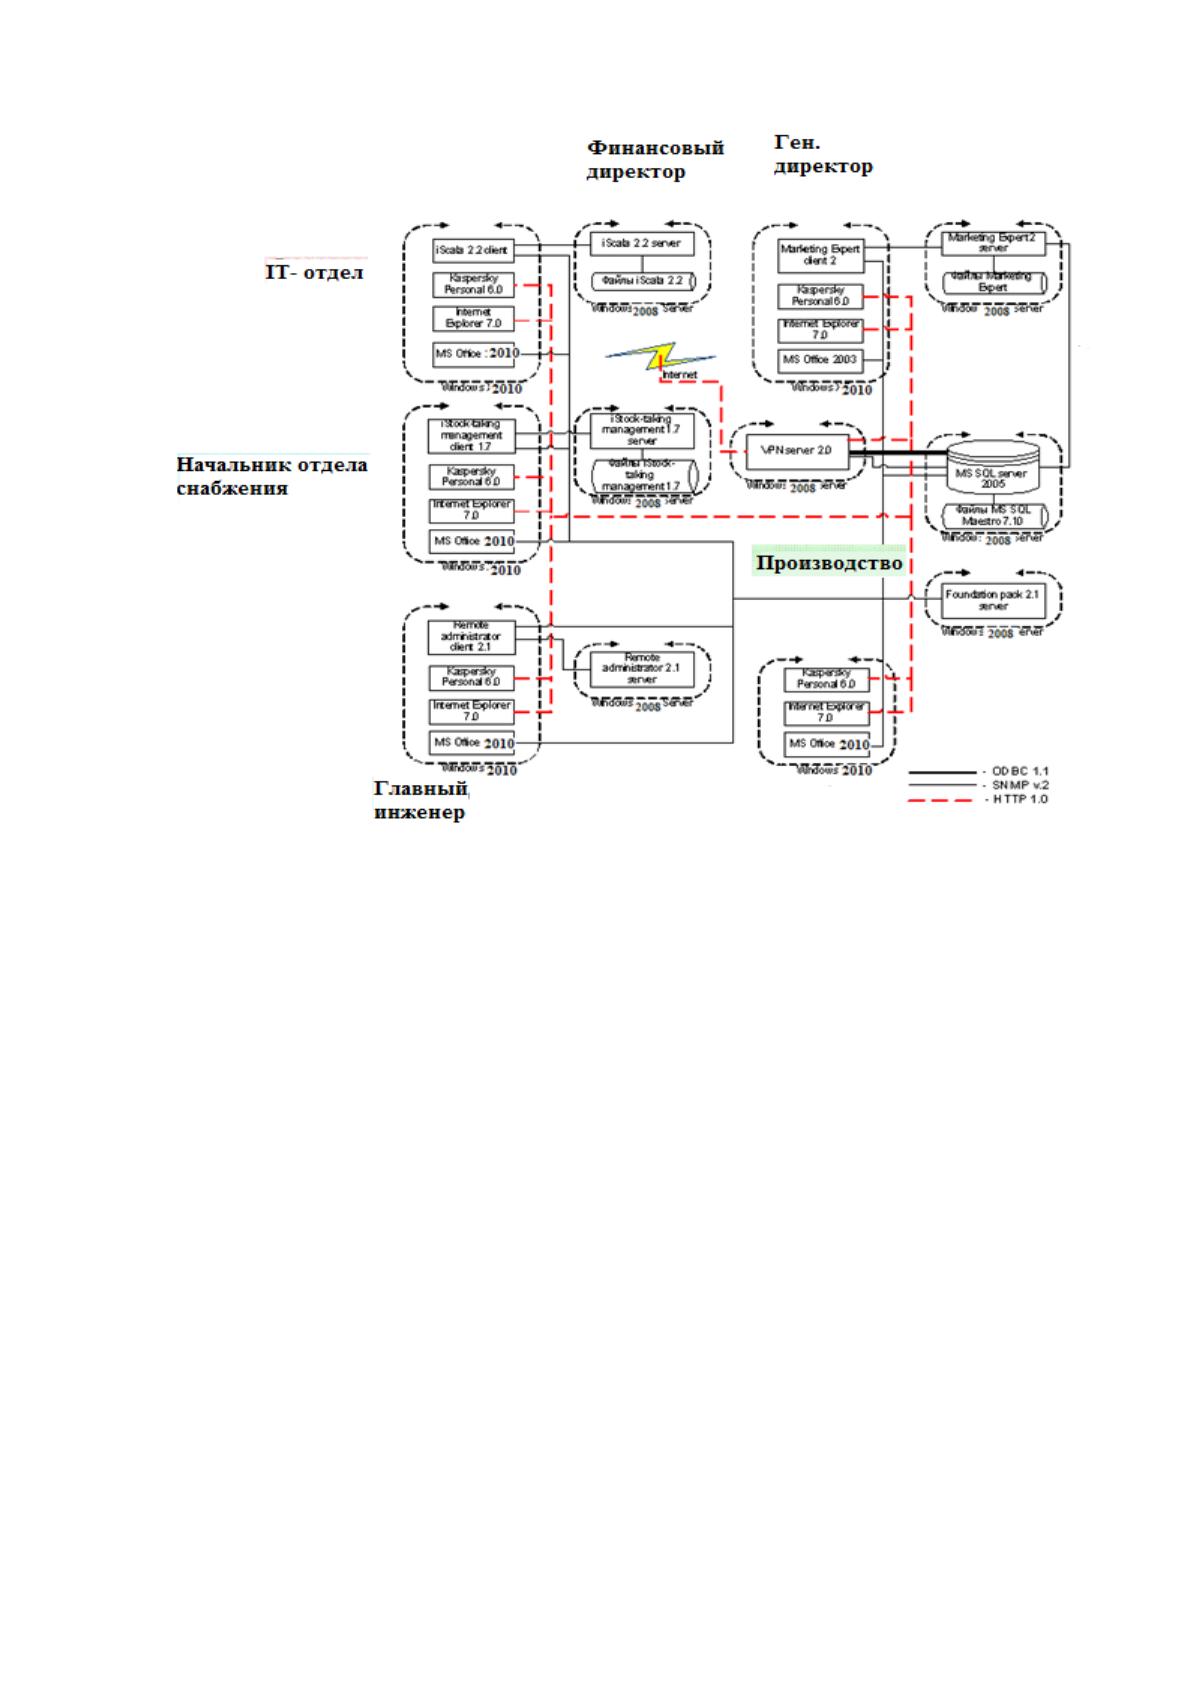
Рисунок 3. Программная архитектура ИС предприятия
1.2.5. Оценка рисков.
Задача оценки рисков информационной безопасности сегодня вос-
принимается экспертным сообществом неоднозначно, и тому есть не-
сколько причин. Во-первых, здесь не существует золотого стандарта или
общепринятого подхода.
Многочисленные стандарты и методики хоть и схожи в общих чер-
тах, но значительно различаются в деталях. Применение той или иной ме-
тодики зависит от области и объекта оценки. Но выбор подходящего спо-
соба может стать проблемой, если участники процесса оценки имеют раз-
личное представление о нем и о его результатах. Во-вторых, оценка рисков
информационной безопасности – это сугубо экспертная задача.
32
Анализ факторов риска (таких как ущерб, угроза, уязвимость и т.д.),
выполненный разными экспертами, часто дает различный результат. Недо-
статочная воспроизводимость результатов оценки ставит вопрос о досто-
верности и полезности полученных данных. Природа человека такова, что
абстрактные оценки, особенно касающиеся вероятностных единиц измере-
ния, воспринимаются людьми по-разному. Существующие прикладные
теории, призванные учесть меру субъективного восприятия человека
(например, теория проспектов), усложняют и без того непростую методо-
логию анализа рисков и не способствуют ее популяризации.
В-третьих, сама процедура оценки рисков в ее классическом пони-
мании, с декомпозицией и инвентаризацией активов – весьма трудоемкая
задача. Попытка выполнить анализ вручную с применением обычных
офисных инструментов (например, электронных таблиц) неизбежно тонет
в море информации. Специализированные программные средства, предна-
значенные для упрощения отдельных этапов анализа рисков, в некоторой
степени облегчают моделирование, но совершенно не упрощают сбор и
систематизацию данных. Наконец, до сих пор не устоялось само определе-
ние риска в контексте проблемы информационной безопасности.
Достаточно взглянуть на изменения в терминологии документа ISO
Guide 73:2009 в сравнении с версией от 2002 года. Если раньше риск опре-
делялся как потенциал нанесения ущерба вследствие эксплуатации уязви-
мости какой-либо угрозой, то теперь это эффект отклонения от ожидаемых
результатов. Аналогичные концептуальные изменения произошли и в но-
вой редакции стандарта ISO/IEC 27001:2013. По этим, а также по ряду дру-
гих причин к оценке рисков информационной безопасности относятся в
лучшем случае с осторожностью, а в худшем – с большим недоверием. Это
дискредитирует саму идею риск-менеджмента, что в результате приводит к
саботажу этого процесса руководством, и, как следствие, возникновению
многочисленных инцидентов, которыми пестрят ежегодные аналитические
отчеты.
33
Учитывая сказанное, с какой стороны лучше подойти к задаче
оценки рисков информационной безопасности? Свежий взгляд Информа-
ционная безопасность сегодня все больше ориентируется на бизнес-цели и
встраивается в бизнес-процессы. Аналогичные метаморфозы происходят и
с оценкой рисков – она приобретает необходимый бизнес-контекст. Каким
критериям должна соответствовать современная методика оценки рисков
ИБ? Очевидно, что она должна быть простой и достаточно универсальной,
чтобы результаты ее применения вызывали доверие и были полезны всем
участникам процесса.
Выделим ряд принципов, на которых должна базироваться такая
методика: избегать излишней детализации; опираться на мнение бизнеса;
использовать примеры; рассматривать внешние источники информации.
Суть предлагаемой методики лучше всего продемонстрировать на практи-
ческом примере. Рассмотрим задачу оценки рисков информационной без-
опасности компании. С чего все обычно начинается? С определения гра-
ниц оценки. Если оценка рисков осуществляется впервые, в ее границы
должны быть включены основные бизнес-процессы, генерирующие вы-
ручку, а также обслуживающие их процессы. В случае если бизнес-
процессы не документированы, общее представление о них можно полу-
чить, изучив организационную структуру и положения о подразделениях,
содержащие описание целей и задач. Определив границы оценки, перей-
дем к идентификации активов. В соответствии с вышесказанным мы будем
рассматривать основные бизнес-процессы в качестве укрупненных акти-
вов, отложив инвентаризацию информационных ресурсов на следующие
этапы (правило 1).
Это обусловлено тем, что методика предполагает постепенный пе-
реход от общего к частному, и на данном уровне детализации эти данные
просто не нужны.
Факторы риска
34
Будем считать, что с составом оцениваемых активов мы определи-
лись. Далее необходимо идентифицировать угрозы и уязвимости, связан-
ные с ними. Однако такой подход применим только при выполнении де-
тального анализа рисков, где объектом оценки выступают объекты среды
информационных активов. В новой версии стандарта ISO/IEC 27001:2013
фокус оценки рисков сместился с традиционных ИТ-активов на информа-
цию и ее обработку. Поскольку на текущем уровне детализации мы рас-
сматриваем укрупненные бизнес-процессы компании, достаточно иденти-
фицировать только высокоуровневые факторы риска, присущие им.
Фактор риска – это определенная характеристика объекта, техноло-
гии или процесса, которая является источником возникновения проблем в
будущем. При этом мы можем говорить о наличии риска как такового
только в том случае, если проблемы негативно скажутся на показателях
деятельности компании. Выстраивается логическая цепочка: Таким обра-
зом, задача идентификации факторов риска сводится к выявлению неудач-
ных свойств и характеристик процессов, которые определяют вероятные
сценарии реализации риска, оказывающие негативное влияние.
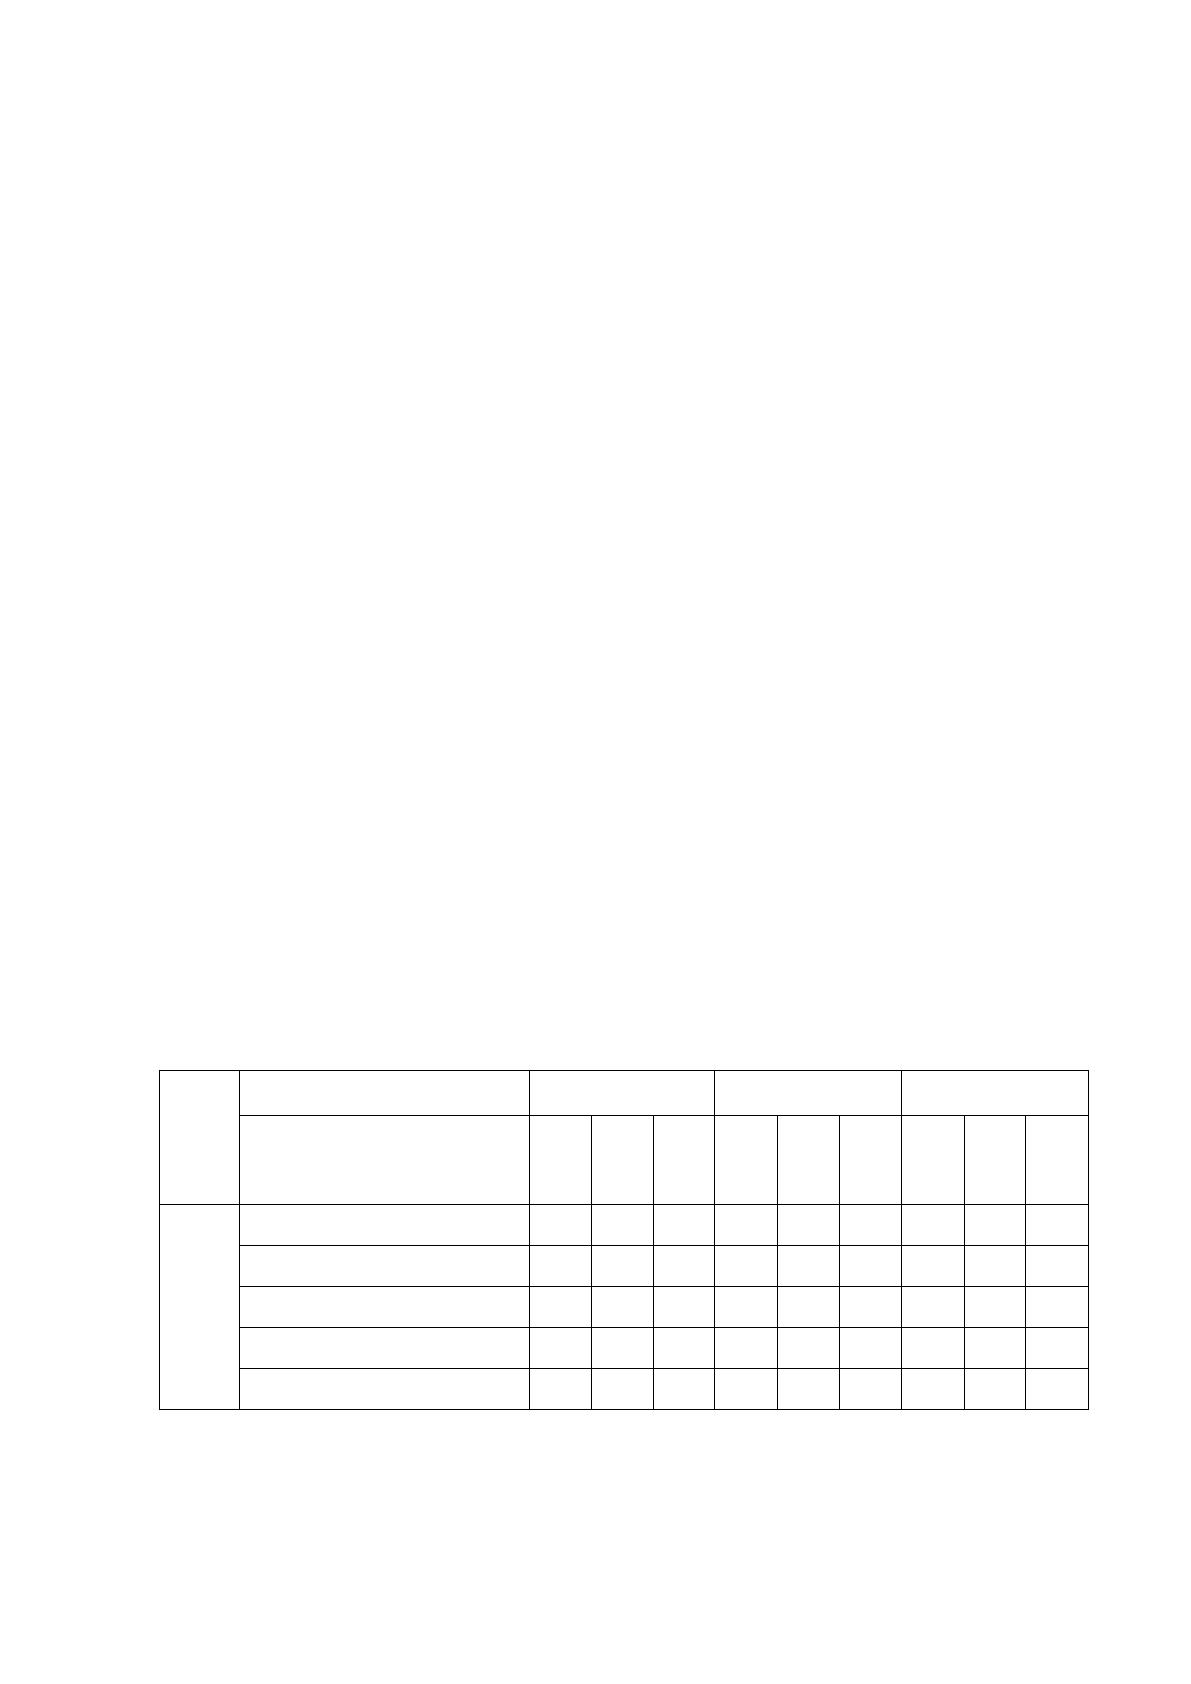
Таблица 5
Оценка рисков
Уровни угрозы
Низкая
Средняя
Высокая
Уровни уязвимо-
сти
Н
С
В
Н
С
В
Н
С
В
Ценность акти-
ва
Сервера
1
4
3
4
3
2
4
3
5
БД
2
1
3
4
2
3
5
6
4
ПО
1
1
1
4
2
4
3
5
7
Документы
3
2
1
2
2
2
4
6
4
ПК
3
2
1
3
4
3
5
6
6
35
1.3. Характеристика комплекса задач, задачи и обоснование
необходимости совершенствования системы обеспечения информаци-
онной безопасности и защиты информации на предприятии
1.3.1. Выбор комплекса задач обеспечения информационной безопасно-
сти.
Защите подлежит критичная информация, хранящаяся в базе дан-
ных и передаваемая по каналам связи, а также информационные ресурсы в
виде резервных копий единой базы данных.
Помимо непосредственно информационных ресурсов, защите
должно подлежать программное обеспечение, с помощью которого произ-
водится обработка ценной информации
СУБД (серверная часть);
операционная система и сервисное программное обеспечение.
Защита программного обеспечения должна обеспечиваться с помо-
щью ограничения прав доступа конечных пользователей и системных адми-
нистраторов [14].
1.3.2. Определение места проектируемого комплекса задач в ком-
плексе задач предприятия, детализация задач информационной безопасно-
сти и защиты информации.
В компании действуют следующие нормативно-правовые
документы в области защиты информации и информационной безопасно-
сти (ИБ):
Положение о конфиденциальной информации;
Положение об использовании программного обеспечения;
Положение об использовании электронной почты;
Положение об использовании сети Интернет;
Источник: https://baza.diplomsite.ru/previewfile/7450