Дипломная работа: Внедрение системы межсетевого экранирования ЛВС для филиала ООО "Мебельный дом"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
66
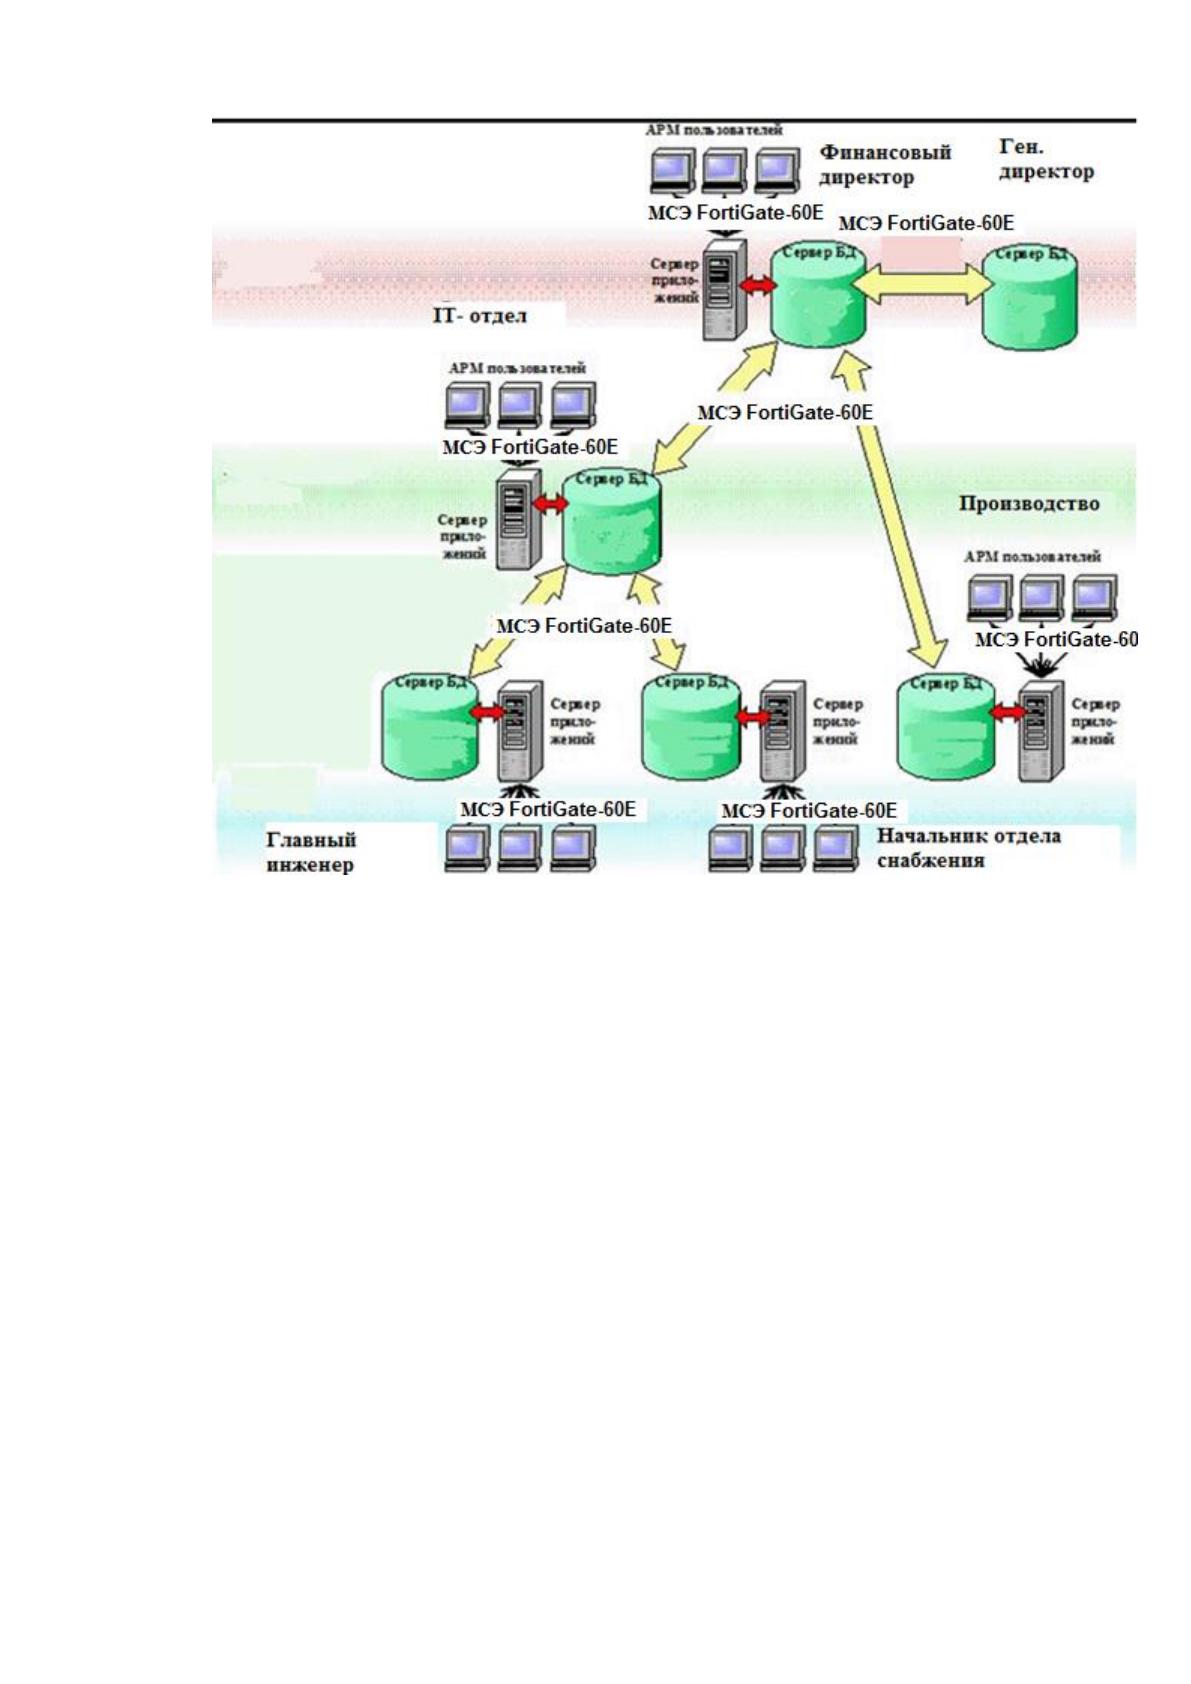
Рисунок 8. Аппаратная схема с добавлением МСЭ
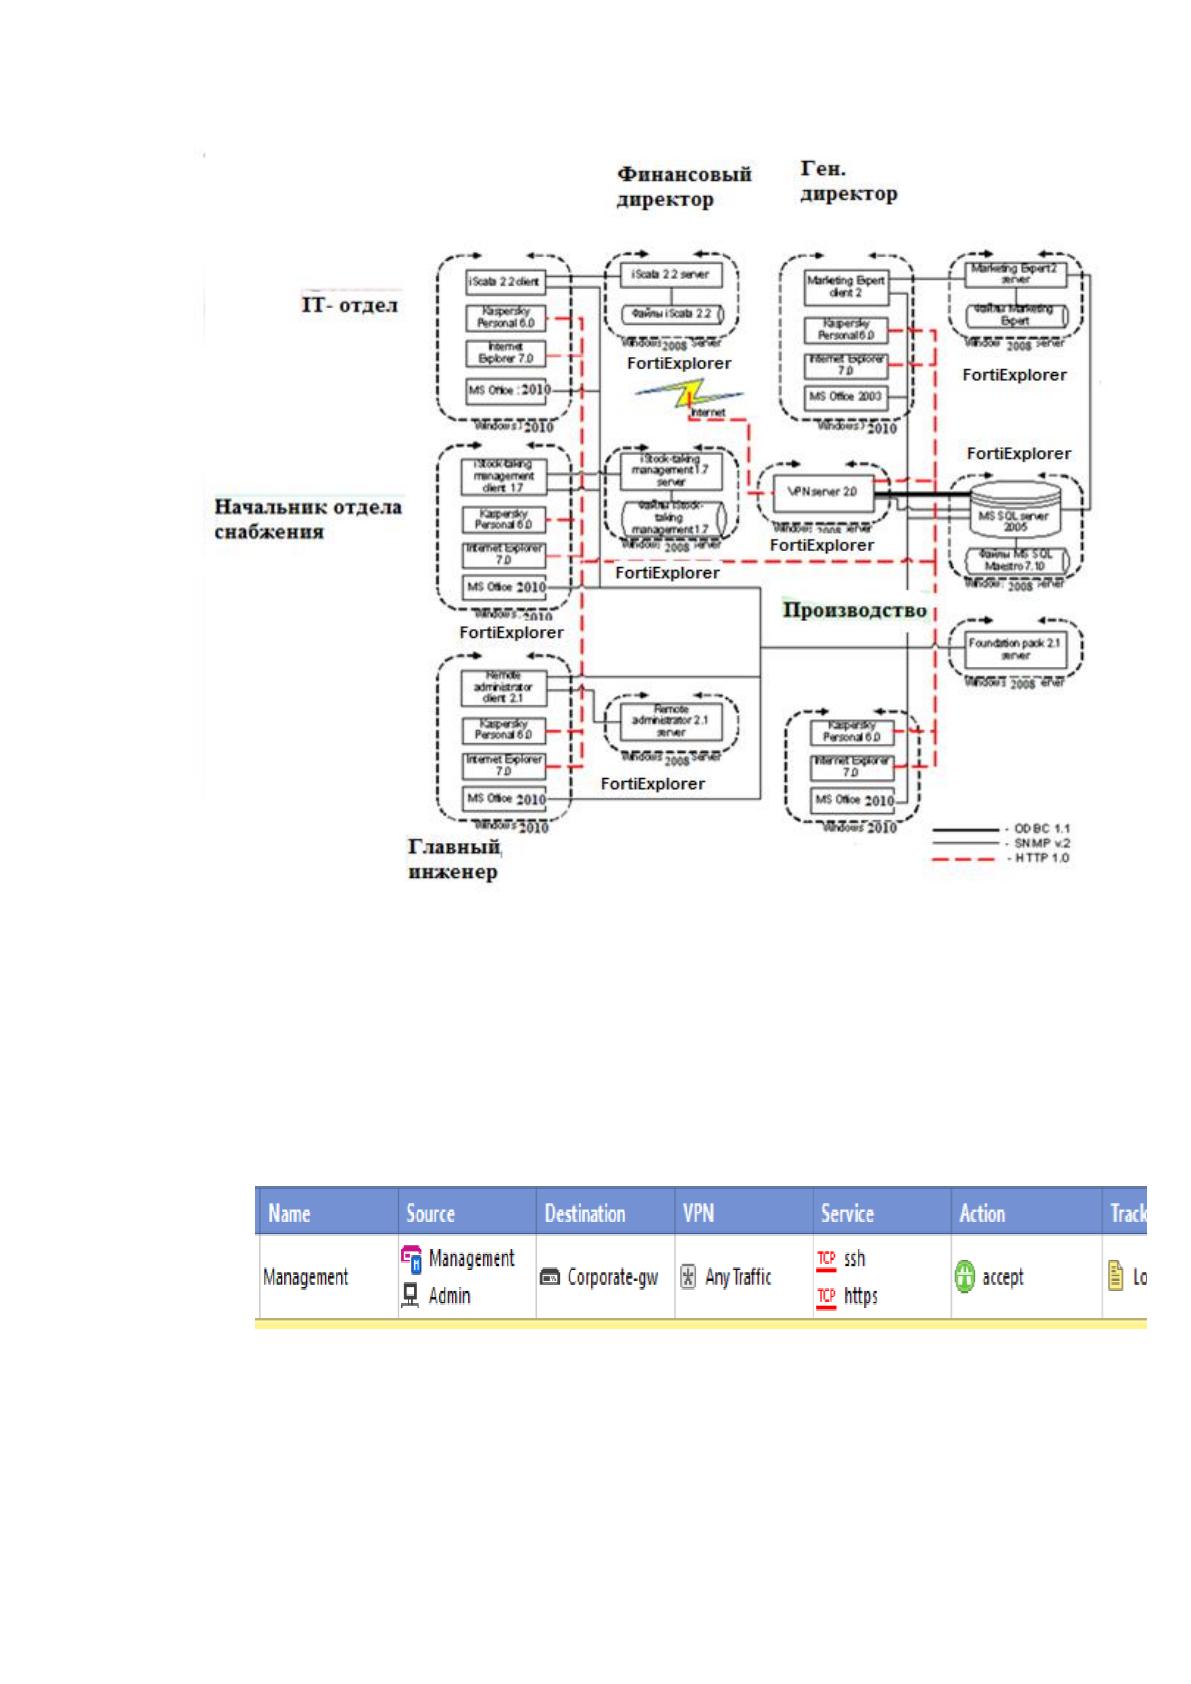
Настройка и работа с помощью модуля FortiExplorer (рис.9)
67
Рисунок 9. Программная архитектура с использованием
МСЭ
2.2.2 Контрольный пример реализации проекта и его описание
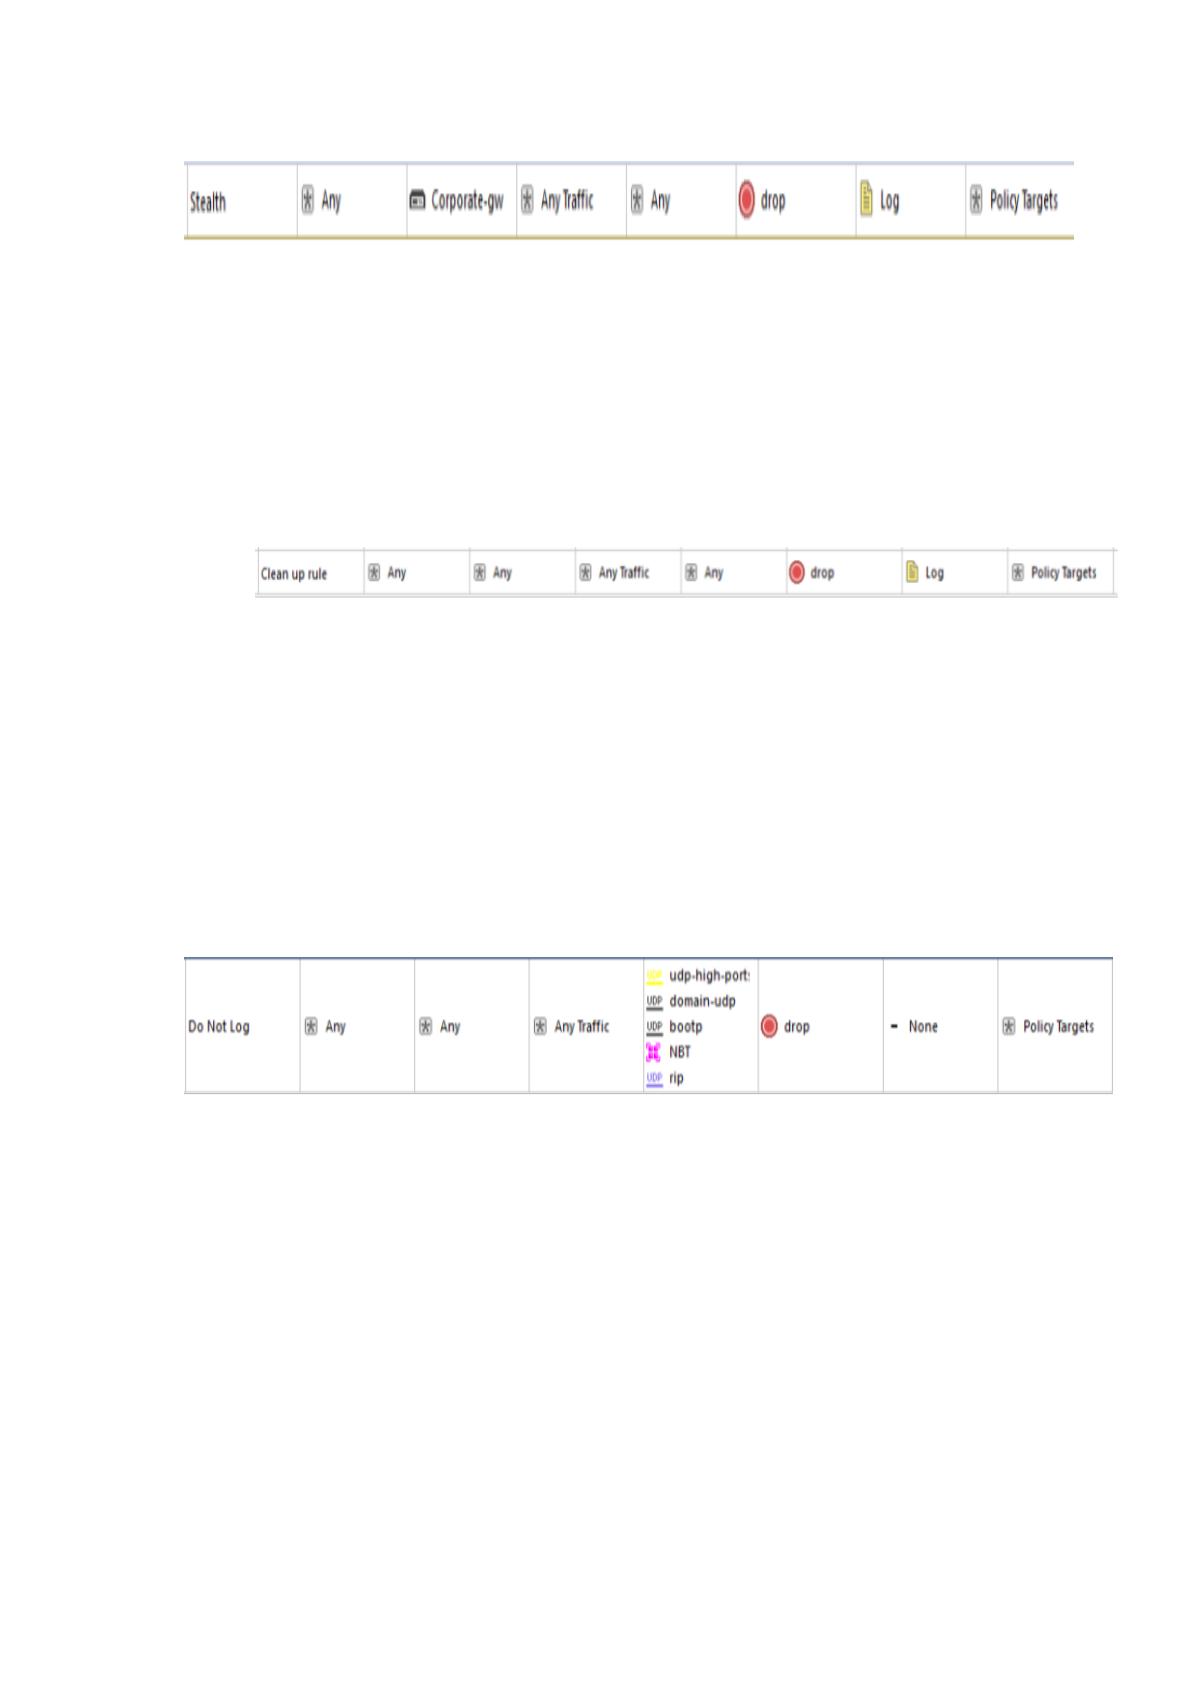
Настройка правил МСЭ (рис. 10.):
Присутствует правило Management (название может отличаться):
Рисунок 10. Правило Management
Данное правило используется для доступа с сервера управления
(Management Server) и компьютера администратора к шлюзу безопасности
(Security Gateway). Остальным доступ должен быть запрещен.
68
Присутствует правило Stealth (название может отличаться):
Рисунок 11. Правило Stealth
Данное правило используется для блокирования любой попытки до-
ступа к самому шлюзу, что делает его “невидимым” и исключает возмож-
ность несанкционированного доступа. Убедитесь, что это правило распо-
ложено ниже чем Management (рис. 11.)
Присутствует правило Clean up rule (название может отличаться):
Рисунок 12. Правило Clean up rule
По умолчанию Check Point блокирует все соединения, которые яв-
но не разрешены. Данное правило используется исключительно для логи-
рования всех пакетов, которые и без этого были бы заблокированы. Прави-
ло должно быть самым последним в списке [16].
Присутствует правило Do Not Log (название может отличаться) для
которого отключено логирование (рис. 13.)
Рисунок 13. Правило Do Not Log
Данное правило используется для фильтрования “паразитного” ши-
роковещательного трафика. К такому трафику относятся: udp-high-ports
(UDP ports > 1024-65535), domain-udp, bootp, NBT (NetBios), rip (список
может отличаться, в зависимости от вашей сети). Логирование отключает-
ся намеренно, дабы не перегружать логи межсетевого экрана бесполезной
информацией. Правило должно находиться как можно выше в списке
(лучше первым)
69
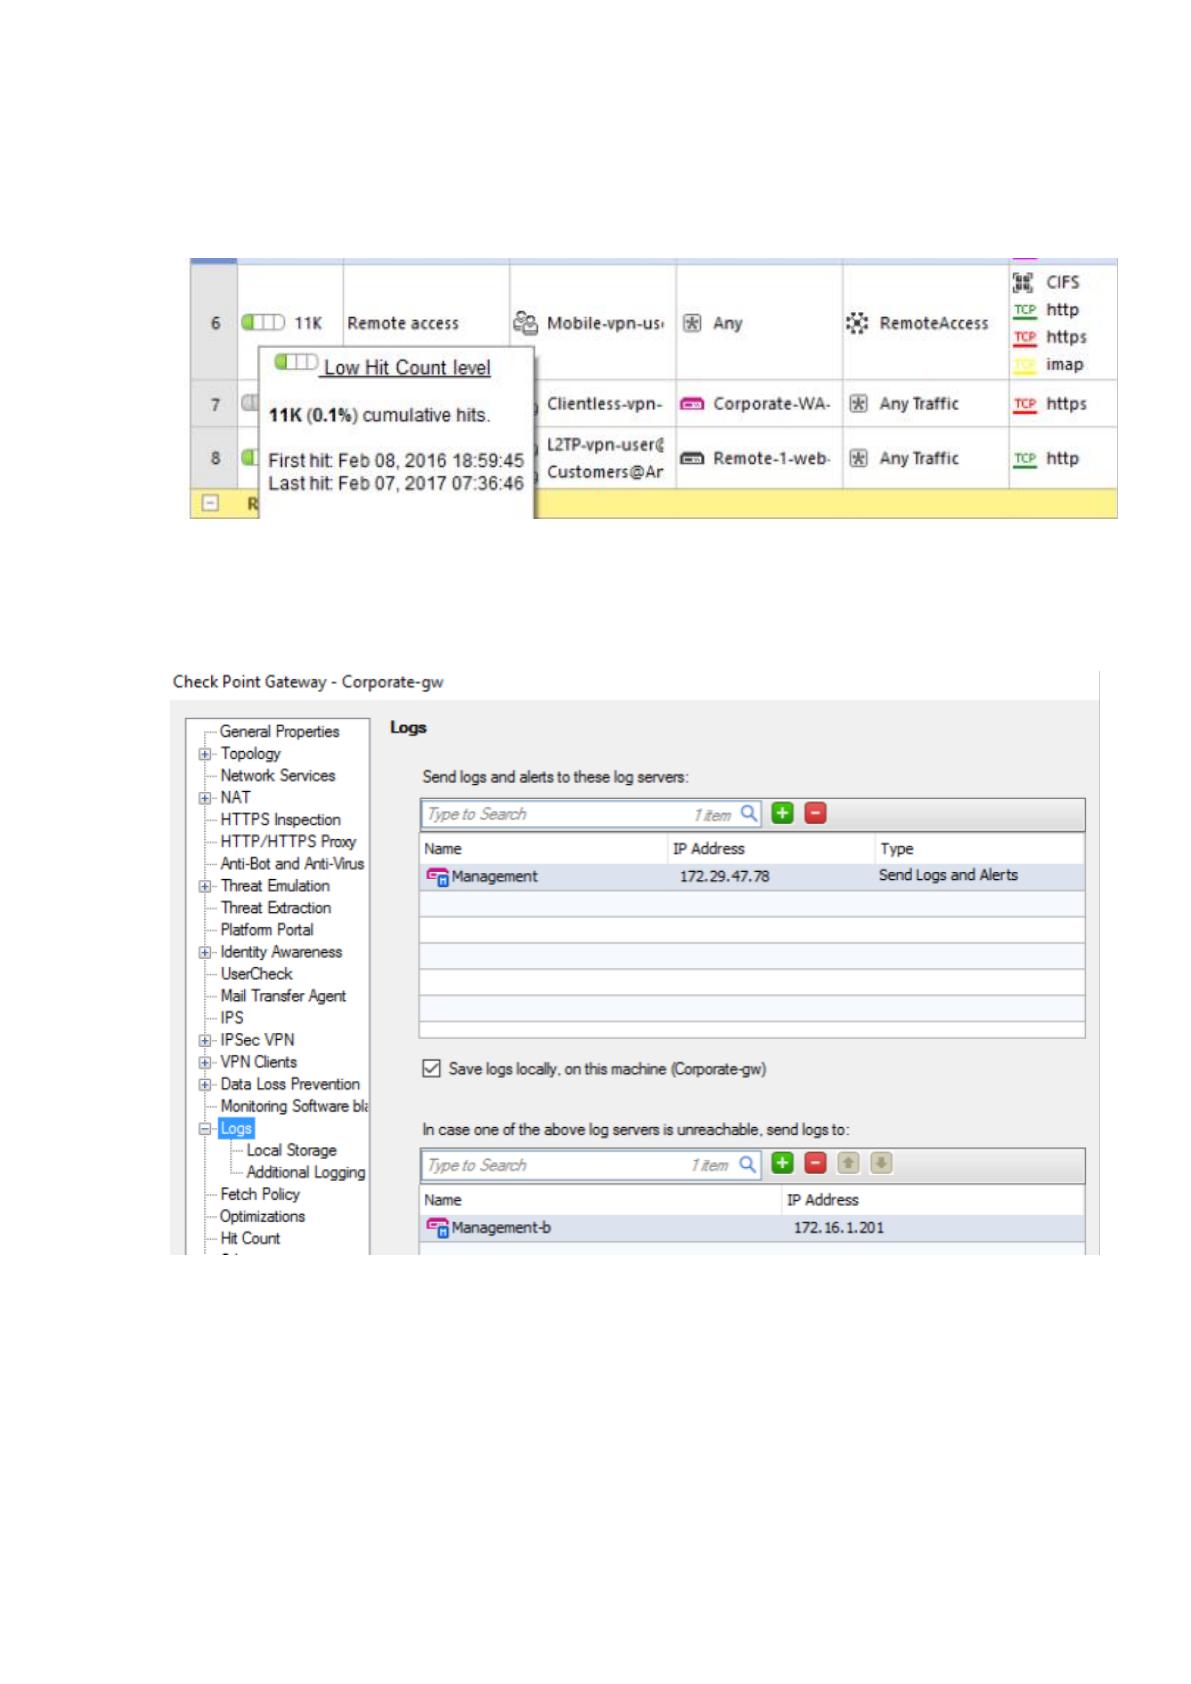
Отсутствуют неиспользуемые правила. В консоли SmartDashboard
можно просматривать счетчик совпадений по каждому списку доступа
(рис. 14.):
Рисунок 14. Счетчик совпадений по каждому списку до-
ступа
На всех шлюзах включено логирование (рис. 15.):
Рисунок 15. Логирование
В качестве Лог-сервера может выступать сервер управления
(Management Server) либо другое стороннее решение (возможно использо-
вание SIEM или Log Management систем) На всех шлюзах настроено со-
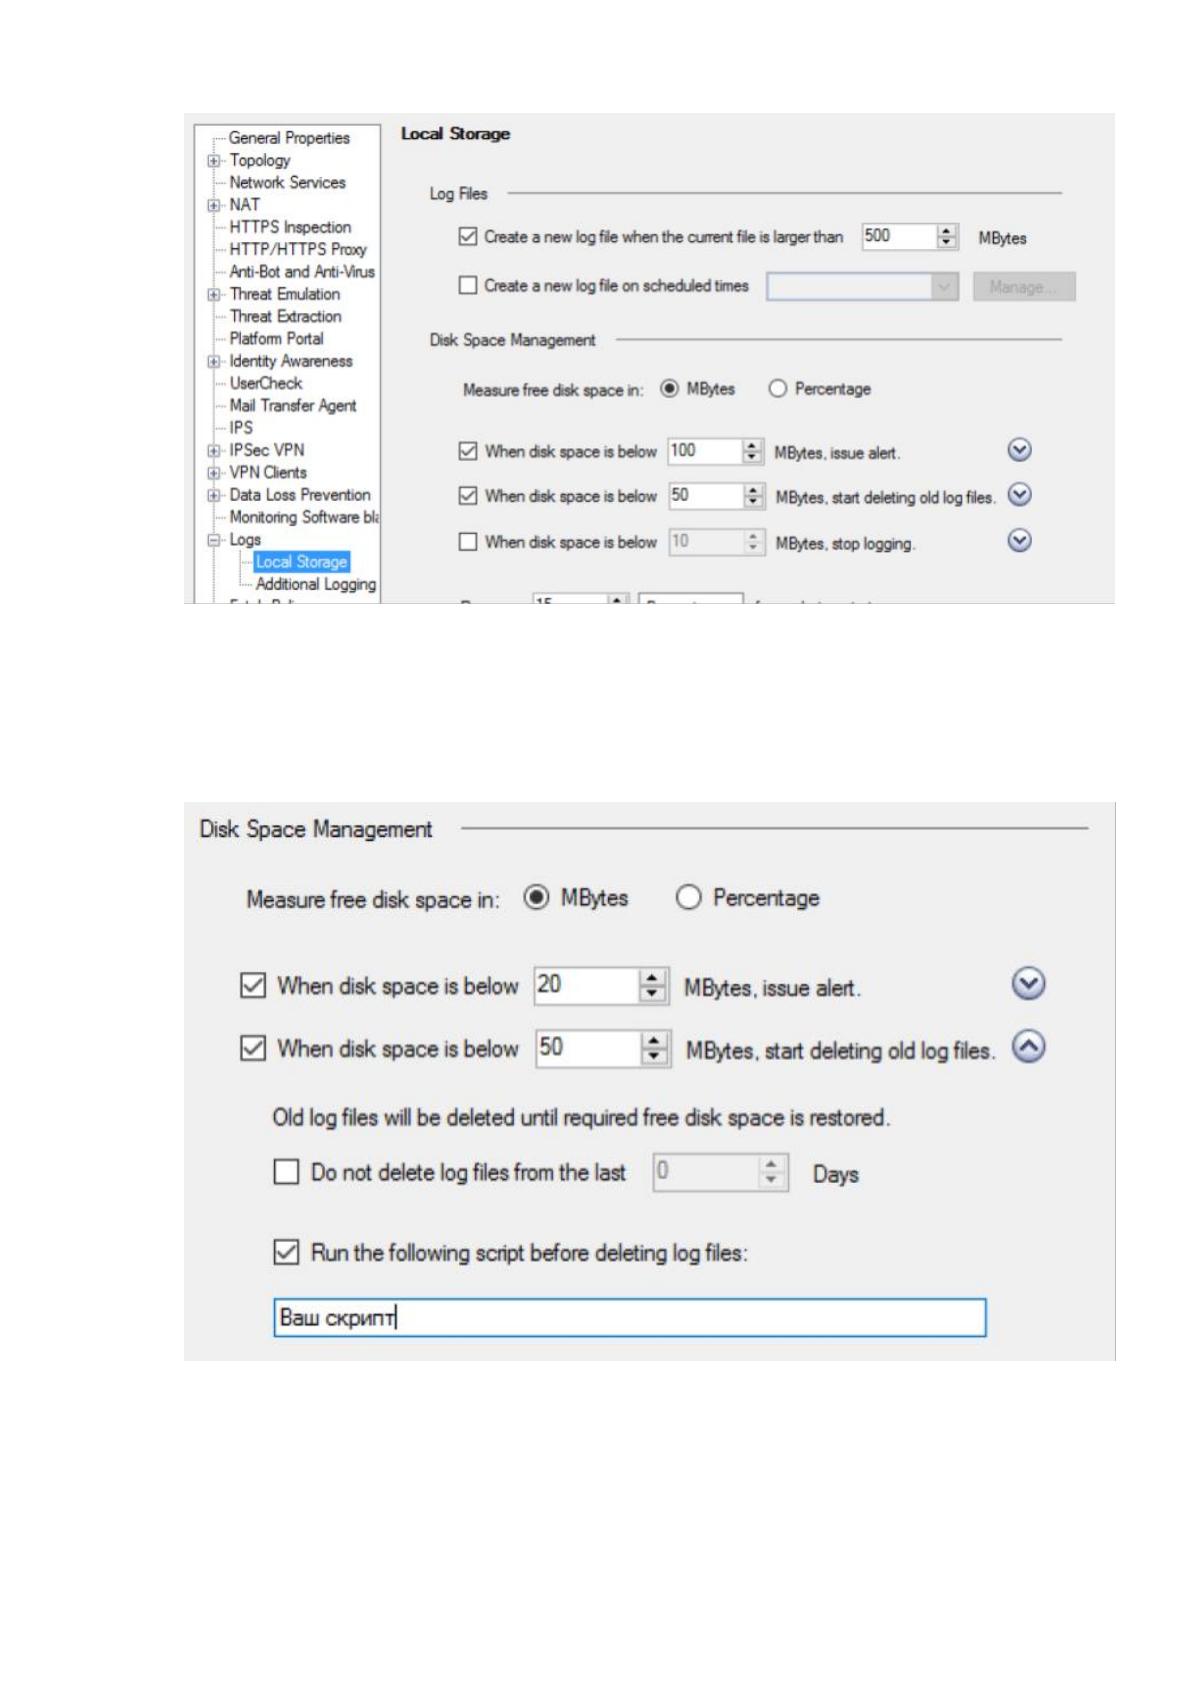
здание нового Лог-файла при достижении определенного размера старого
(рис. 16.):
70
Рисунок 16. Создание нового Лог-файла
На всех шлюзах настроены скрипты, которые выполняются перед
удалением старых Лог-файлов (рис. 17).
Рисунок 17. Настройка скриптов
В глобальных настройках включено логирование для “VPN packet
handling errors”, “VPN successful key exchange”, “VPN configuration & key
Источник: https://baza.diplomsite.ru/previewfile/7450