Дипломная работа: Внедрение системы межсетевого экранирования ЛВС для филиала ООО "Мебельный дом"
Внимание! Если размещение файла нарушает Ваши авторские права, то обязательно сообщите нам
51
статическая и динамическая маршрутизация;
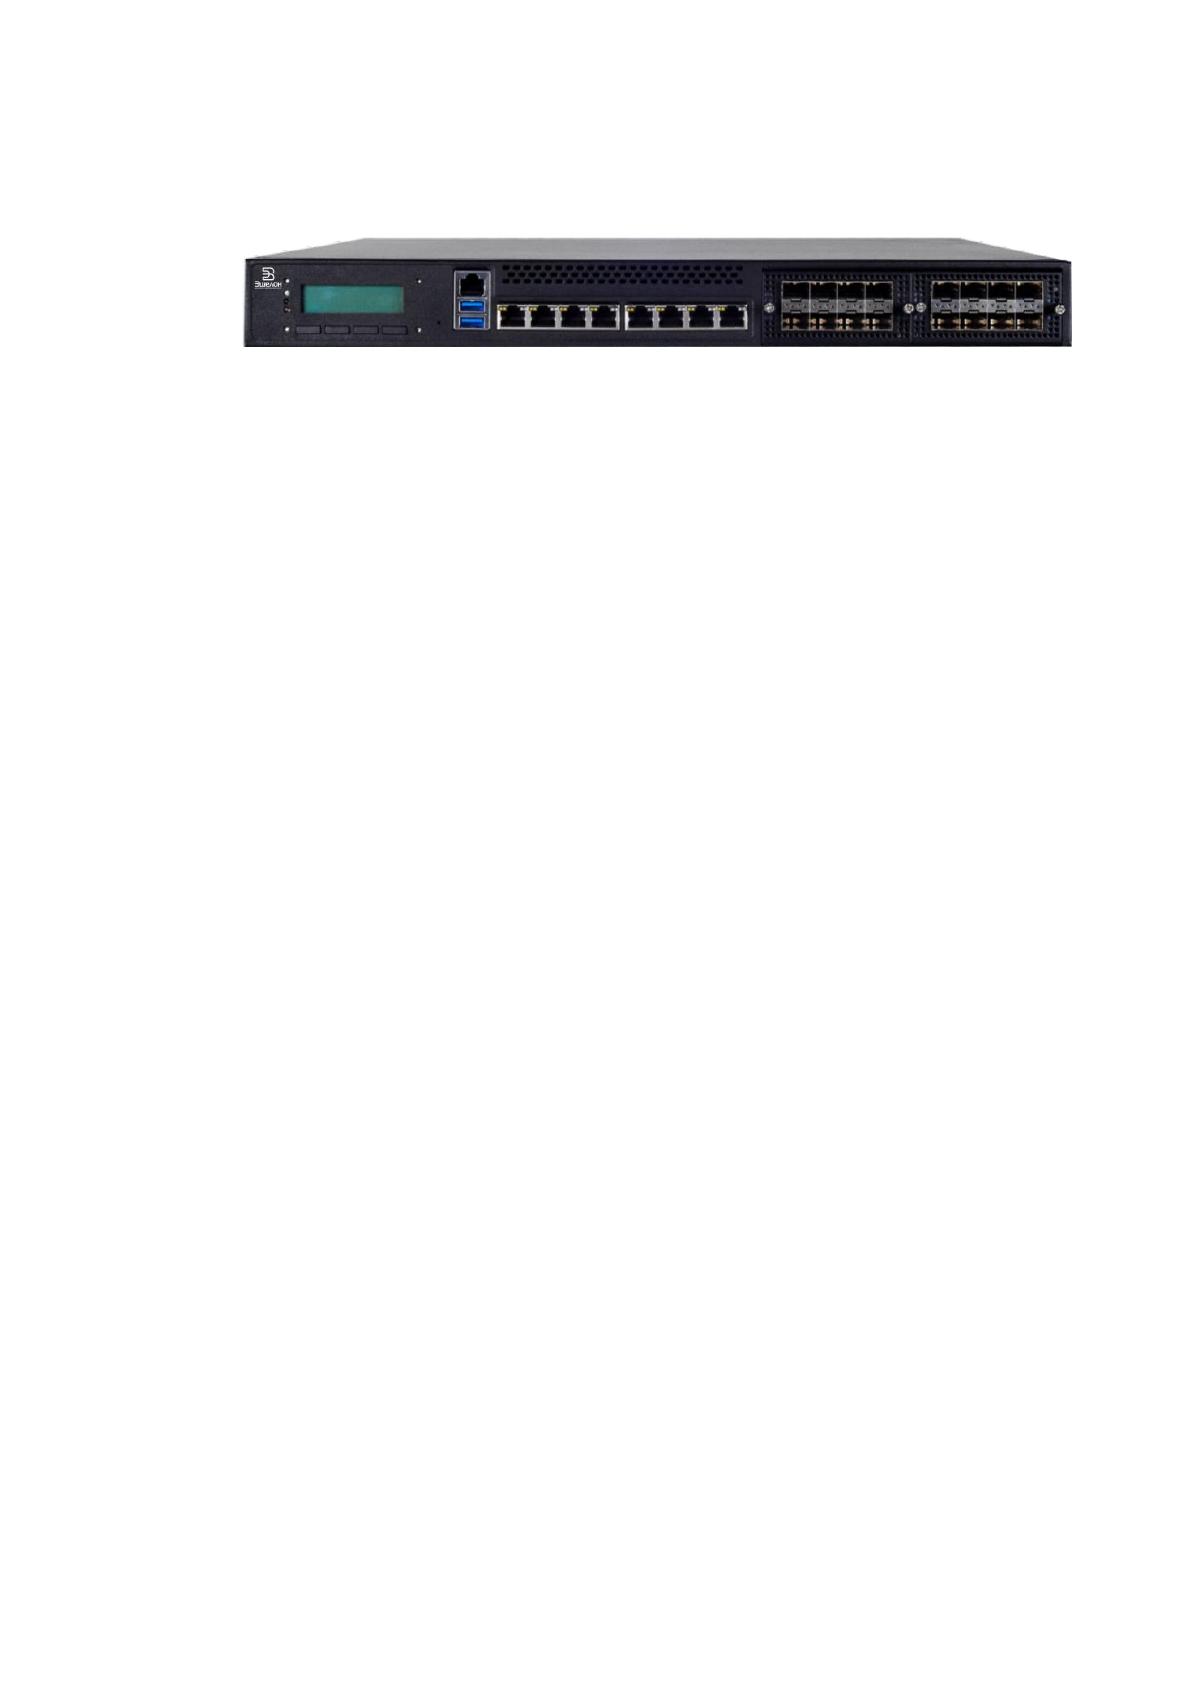
HTTP-, FTP-, SMTP-прокси (рис. 5.).
Рисунок 5. Комплекс «Рубикон»
Сертификат ФСТЭК России №2574 (действует до 17.02.2018) под-
тверждает соответствие комплекса «Рубикон» следующим требованиям
ФСТЭК России:
«Требования к межсетевым экранам» (ФСТЭК России, 2016) по 2-
му классу защиты и «Профиль защиты межсетевого экрана типа «А» вто-
рого класса защиты» ИТ.МЭ.А2.ПЗ;
«Требования к системам обнаружения вторжений» (ФСТЭК России,
2011) по 2-му классу защиты и «Профиль защиты систем обнаружения
вторжений уровня сети второго класса защиты» ИТ.СОВ.С2.ПЗ.
ALTELL NEO — аппаратные межсетевые экраны нового поколе-
ния, сертифицированные ФСТЭК на самые высокие классы защиты. Сер-
тификаты:
Межсетевой экран ALTELL NEO 1.0 соответствует требованиям РД
Гостехкомиссии России по 4 классу защищенности МЭ и ТУ (сертификат
ФСТЭК № 1896 от 20.08.2009г).
Межсетевой экран ALTELL NEO 1.5 соответствует требованиям РД
Гостехкомиссии России по 3 классу защищенности МЭ и 3 уровню отсут-
ствия НДВ (сертификат ФСТЭК № 2634 от 10.05.2012г).
Межсетевой экран ALTELL NEO 1.5 соответствует требованиям РД
Гостехкомиссии России по 2 классу защищенности МЭ и 2 уровню отсут-
ствия НДВ (сертификат ФСТЭК № 2726 от 01.09.2012г).
Возможности:
52
Межсетевой экран. ALTELL NEO обладает всеми функциями меж-
сетевого экрана, обеспечивая надежную защиту компьютерных сетей.
Маршрутизация. ALTELL NEO может выступать как полноценный
маршрутизатор и балансировщик нагрузки между несколькими каналами.
Межфилиальные соединения. ALTELL NEO может выступать как
полноценный криптошлюз, использующий технологию VPN для создания
защищенных соединений между подразделениями компании.
Веб-фильтр. ALTELL NEO может фильтровать веб-трафик, исполь-
зуя 2 встроенных антивирусных ядра и обширную базу веб-адресов, адап-
тированную к российским реалиям.
Почтовый фильтр. ALTELL NEO может обеспечивать надежную
защиту от спама, используя 2 встроенных антиспам-решения и передовые
технологии выявления нежелательной почты (рис. 6.)
Рисунок 6. Межсетевой экран. ALTELL NEO
Сертифицированный FortiGate-60E (FG-60E-LENC-CERT)
Устройство FortiGate-60E с сертификатом ФСТЭК является устрой-
ством среднего уровня в линейке продуктов комплексной безопасности
Fortinet, построенных на платформе нового поколения (FortiASIC SOC3).
FG-60E-LENC-CERT идеально подходит для обеспечения комплексной
безопасности офисов компаний небольшой численности (15-50 чело-
век). Сертифицированный межсетевой экран FortiGate-60E-LENC-
CERT может применяться на физической границе (периметре) информаци-
онной системы или между физическими границами сегментов информаци-
онной сети [17].
Уровень сертификации
Профиль защиты межсетевых экранов типа А четвертого класса
ИТ.МЭ.А4.П3 (ФСТЭК России, 2016);
53
Профиль защиты межсетевых экранов типа Б четвертого класса
ИТ.МЭ.Б4.П3 (ФСТЭК России, 2016);
Профиль защиты систем обнаружения вторжений уровня сети чет-
вертого класса защиты ИТ.СОВ.С4.ПЗ (ФСТЭК России, 2012).
Возможности и преимущества FortiGate-60E-LENC-CERT
Доступный функционал: межесетевой экран, IPS, контроль прило-
жений, веб-фильтрация, антиспам, VPN - Low Encryption Model.
Два интерфейса WAN и 7 внутренних порта предоставляют воз-
можность настройки двух зон безопасности для усиления политик без-
опасности на удаленных площадках
Система лицензирования "за устройство" гарантирует, что количе-
ство пользователей ограничено только производительностью системы, что
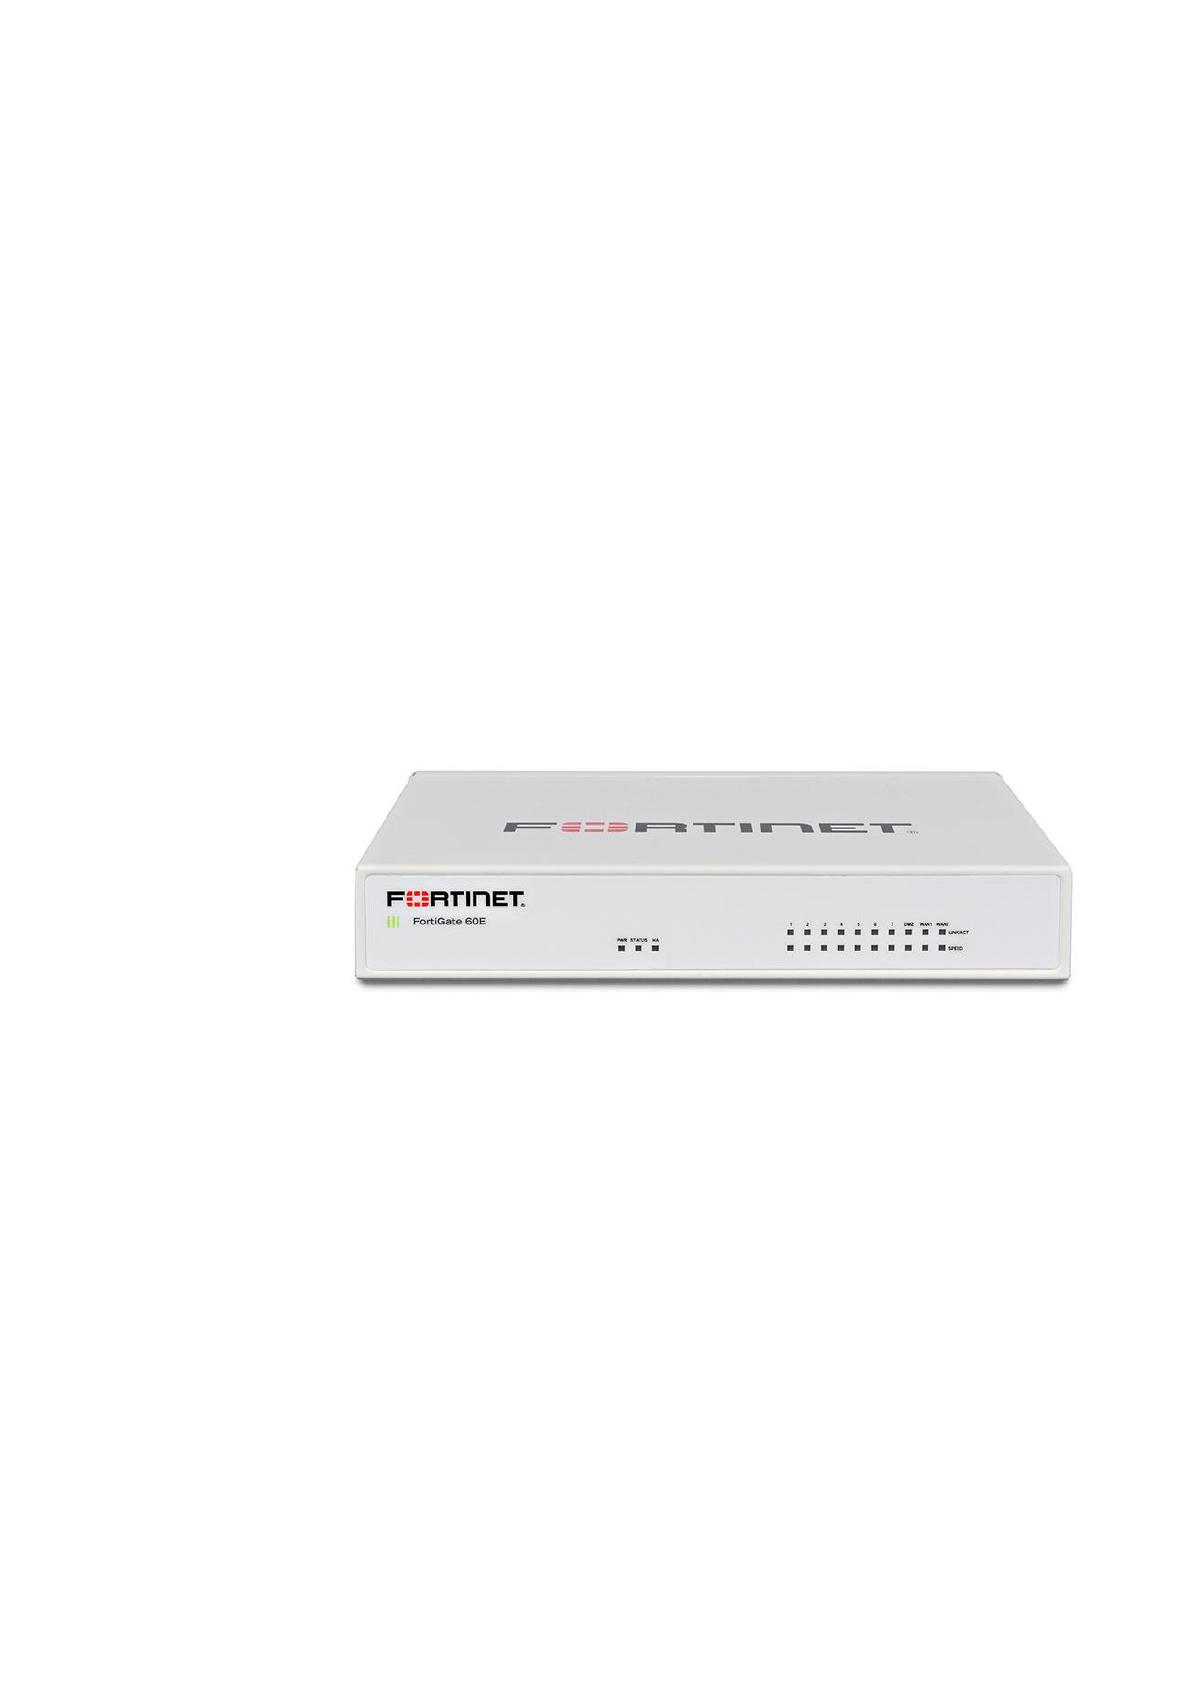
позволяет экономить на операционных расходах (рис. 7.)
Рисунок 7. FortiGate-60E-LENC-CERT
Межсетевой экран TrustAccess
Сертифицированный распределенный межсетевой экран высокого
класса защиты для управления доступом внутри защищаемой сети
СЗИ TrustAccess предназначено для решения следующих типовых
задач:
Разделение локальной сети на сегменты, обрабатывающие защища-
емую информацию
54
Разграничение доступа к информационным системам на сетевом
уровне
Основные возможности
Аутентификация
В TrustAccess реализован собственный механизм аутентификации,
основанный на протоколе Kerberos, обеспечивающий защиту от прослу-
шивания, попыток подбора и перехвата паролей
Контроль целостности
Встроенная подсистема контроля целостности TrustAccess обеспе-
чивает слежение за неизменностью содержимого служебных файлов
Централизованный сбор событий
В TrustAccess реализован централизованный сбор и аудит событий
информационной безопасности со всех компьютеров, на которых установ-
лены компоненты системы
Фильтрация
TrustAccess может ограничивать сетевые соединения на уровне
служебных протоколов, периодов времени, пользователей или их групп,
параметров прикладных протоколов
Централизованное управление
TrustAccess позволяет централизованно управлять учетными запи-
сями абонентов, списком защищаемых компьютеров, а также средствами и
механизмами защиты
Система отчетов
TrustAccess предоставляет наглядные отчеты о происходящих на
защищаемых компьютерах событиях, сетевой активности и конфигурации
системы
Преимущества
Сертификаты
55
Быстрое развертывание без изменения существующей инфраструк-
туры
Разграничение доступа в терминальной среде, защита виртуальных
машин
Поддержка ролевого разграничения доступа
Централизованное управление и аудит событий ИБ
Защита ИСПДн и ГИС Наверх
Кроме того, TrustAccess, установленный на сегментированные
участки сети, позволяет снизить уровень защищенности ПДн или класс
защищенности ГИС сегментированных участков и, соответственно, сэко-
номить на защите.
TrustAccess состоит из следующих программных компонентов:
сервер управления TrustAccess – центральная часть, обеспечиваю-
щая взаимодействие всех компонентов TrustAccess, обработку и хранение
данных. Включает в свой состав ПО протокола Kerberos, применяемое для
аутентификации абонентов TrustAccess, а также ПО, используемое для ре-
гистрации событий безопасности и хранения конфигурации TrustAccess.
Устанавливается на выделенный сервер (рекомендуется) или на один из
компьютеров сети, функционирующий под управлением ОС Windows
(например, рабочее место администратора безопасности или защищаемый
сервер);
агент межсетевого экрана TrustAccess – предназначен для аутенти-
фикации субъектов доступа и защищаемых объектов, образования дове-
ренного канала передачи данных и обеспечения функции разграничения
доступа к защищаемым объектам;
АРМ администратора TrustAccess – обеспечивает централизован-
ное управление механизмами защиты и абонентами. Устанавливается на
рабочее место администратора безопасности;
Источник: https://baza.diplomsite.ru/previewfile/7450