Курсовая работа (т): Передача информации по квантовым каналам связи
Частица А направляется 1му пользователю, Алисе, а частица В - второму, Бобу.
Алиса и Боб замеряют свои частицы. Результаты замеров должны согласоваться с парадоксом EPR и неравенством Белла.
Часть битов полученной последовательности пользователи сверяют по открытому каналу. Если они не обнаружат нарушений квантовой корреляции, оставшиеся не оглашенными, биты объявляются ключом.
3 Передача информации по квантовым каналам связи
.1 Анализ возможности передачи конфиденциальной информации по квантовым
каналам связи
При переходе от сигналов, где информация кодируется импульсами, содержащими тысячи фотонов, к сигналам, где среднее число фотонов, приходящихся на один импульс, много меньше единицы (порядка 0,1), вступают в действие законы квантовой физики. Именно на использовании этих законов в сочетании с процедурами классической криптографии основана природа секретности квантового канала связи. В квантово-криптографическом аппарате применим принцип неопределенности Гейзенберга, согласно которому попытка произвести измерения в квантовой системе вносит в нее нарушения, и полученная в результате такого измерения информация определяется принимаемой стороной как дезинформация. Процесс измерений в квантовой физике характеризуется тем, что он может активно вносить изменения в состояние квантового объекта, и ему присущи определенные стандартные квантовые ограничения. Следует выделить ограничения, связанные с невозможностью одновременного измерения взаимодополняемых параметров этой системы, т. е. мы не можем одновременно измерить энергию и поляризацию фотона.
В настоящее время во всем мире ведутся широкомасштабные исследования в области квантовой криптографии, которая обеспечивает высокую надежность и защищенность передаваемой информации по каналам связи. Если злоумышленник попытается перехватить информацию, передаваемую через квантовый канал, то он внесет в нее большое количество ошибок. Это связано с тем, что фотон, несущий информацию, при детектировании разрушается. После этого злоумышленник генерирует новый квант с параметрами, например поляризацией, соответствующими результату его измерения. В ряде случаев поляризация нового кванта не будет совпадать с той, которая использовалась отправителем, что приведет к искажению данных. Наличие искажений будет обнаружено в ходе сверки легальными пользователями некоторого общего отрезка данных.
Системы квантовой криптографии обладают рядом принципиальных особенностей: нельзя заранее сказать, какой из передаваемых битов будет корректно принят получателем, так как этот процесс носит вероятностный характер; существенной особенностью системы является использование однофотонных оптических импульсов, что сильно снижает скорость передачи по каналу связи. В силу указанных причин квантовый канал связи малопригоден для передачи больших объемов данных, а больше подходит для выработки секретного ключа, который будет использован легальными пользователями для шифрования данных .
В идеальных системах квантовой коммуникации непосредственный перехват данных невозможен, так как он достоверно обнаруживается легальными участниками обмена по возникающим ошибкам в передаче.
Аппаратура участников информационного обмена несовершенна, что приводит к появлению ошибок в приемном модуле даже при отсутствии несанкционированного доступа. В этих обстоятельствах наличие определенного уровня ошибок не должно восприниматься системой как попытка подслушивания. В то же время, наличие собственного фона ошибок позволяет противнику осуществлять перехват, маскируя неизбежно возникающие при этом искажения под собственные ошибки системы.
В реальных линиях передачи существует затухание сигнала, что вынуждает отправителя увеличивать мощность импульса, т.е. число фотонов в нем. Если импульс содержит много фотонов, поляризованных одинаковым образом, то с помощью светоделителя от него можно сделать отвод и тестировать, не искажая основной сигнал. Понятно, что такой перехват следует осуществлять как можно ближе к отправителю - там уровень сигнала выше. Так же затухание сигнала приводит к увеличению общего уровня ошибок, и у злоумышленника увеличиваются шансы замаскировать перехват под собственные ошибки системы.
У злоумышленника есть лучшая стратегия перехвата, чем простое угадывание базиса. Дело в том, что законы квантовой механики запрещают лишь идеальное клонирование квантовой системы. При этом возможно получить копию кванта на основе вынужденного излучения. Имея в распоряжении несколько копий кванта, злоумышленник может анализировать их поляризацию в двух различных базисах. Конечно, при этом будут возникать ошибки, но их уровень будет ниже, чем при простом угадывании базиса. И если уровень ошибок при перехвате окажется сопоставим с собственным фоном ошибок системы, прослушивание становится возможным. Поэтому в распоряжении злоумышленника всегда есть возможность перехватить какую-то часть передаваемых битов, замаскировав неизбежно сопровождающие такой перехват ошибки под собственные ошибки системы.
Для отсеивания собственных ошибок в реальных системах квантовой криптографии необходимо применять различные протоколы коррекции, а для снижения значимости перехваченных противником битов нужно использовать процедуру усиления секретности. Для этого проще всего вырабатывать несколько блоков ключа, а итоговый рабочий ключ получать побитовым суммированием по модулю 2 этих блоков. Тогда, чтобы наверняка определить хотя бы один бит ключа, злоумышленнику нужно знать соответствующие биты во всех блоках. Другой возможный метод заключается в том, чтобы вырабатывать ключи из сформированного битового вектора с помощью хэш-функций.
Таким образом, в отличие от идеальных, реальные системы квантовой
коммуникации не способны обеспечить абсолютную секретность передаваемых данных.
Это обусловлено наличием у них фона собственных ошибок, под которые можно
замаскировать попытки перехвата, а также затуханием в каналах связи из-за
необходимости использования многофотонных импульсов. Последнее делает возможным
неразрушающий перехват данных и является практически неустранимым фактором.
.2 Способы исправления ошибок при передачи информации по квантовым
каналам связи
Примером протокола исправления ошибок является способ коррекции ошибок, состоящий в том, что блок данных, который должен быть согласован между пользователями, рассматривается как информационный блок некоторого кода. Проверочные символы этого кода могут быть переданы по открытому каналу связи и использованы для исправления или обнаружения ошибок в блоке. Для того чтобы злоумышленник не мог получить дополнительную информацию, из информационного блока исключается несколько определенных битов. Коды и множества отбрасываемых битов должны быть выбраны так, чтобы выполнялось требование о не возрастании количества информации у злоумышленника. После применения протокола исправления ошибок легальные пользователи будут иметь одинаковые битовые последовательности и могут оценить степень вмешательства злоумышленника в квантовом канале связи.
Для этого реализуется протокол оценки утечки информации о ключе при перехвате данных в квантовом канале. В нем пользователь Б по заданной допустимой величине утечки информации к злоумышленнику определяет максимально возможную длину ключа, при которой хэширование данных после исправления в них ошибок к ключу требуемой длины обеспечит выполнение заданного требования стойкости. Если эта максимальная длина оказывается допустимой, то сеанс связи принимается для формирования ключа, в противном случае он отвергается.
В том случае, когда при реализации предыдущего протокола делается вывод о допустимости данного сеанса связи, выполняется протокол усиления секретности и формирования итогового ключа - оба пользователя применяют к согласованным после исправления ошибок данным хэширующую функцию (перемешивающее и сжимающее преобразование), которая отображает эти данные в ключ.
4 Практические реализации системы
.1 История развития квантовой криптографии на практике
г. Беннет и Брассар в Исследовательском центре IBM построили первую работающую квантово-криптографическую систему. Она состояла из квантового канала, содержащего передатчик Алисы на одном конце и приёмник Боба на другом, размещённые на оптической скамье длиной около метра в светонепроницаемом полутораметровом кожухе размером 0,5×0,5 м. Собственно квантовый канал представлял собой свободный воздушный канал длиной около 32 см. Макет управлялся от персонального компьютера, который содержал программное представление пользователей Алисы и Боба, а также злоумышленника.
г. передача сообщения посредством потока фотонов через воздушную среду на расстояние 32 см с компьютера на компьютер завершилась успешно. Основная проблема при увеличении расстояния между приёмником и передатчиком - сохранение поляризации фотонов. На этом основана достоверность способа.
Созданная при участии Женевского университета компания GAP-Optique под руководством Николаса Гисина совмещает теоретические исследования с практической деятельностью. Первым результатом этих исследований стала реализация квантового канала связи с помощью оптоволоконного кабеля длинной 23 км, проложенного по дну озера и соединяющего Женеву и Нион. Тогда был сгенерирован секретный ключ, уровень ошибок которого не превышал 1,4 %. Но все-таки огромным недостатком этой схемы была чрезвычайно малая скорость передачи информации. Позже специалистам этой фирмы удалось передать ключ на расстояние 67 км из Женевы в Лозанну с помощью почти промышленного образца аппаратуры. Но и этот рекорд был побит корпорацией Mitsubishi Electric, передавшей квантовый ключ на расстояние 87 км, правда, на скорости в один байт в секунду.
Активные исследования в области квантовой криптографии ведут IBM, GAP-Optique, Mitsubishi, Toshiba, Национальная лаборатория в Лос-Аламосе, Калифорнийский технологический институт, молодая компания MagiQ и холдинг QinetiQ, поддерживаемый британским министерством обороны. В частности, в национальной лаборатории Лос-Аламоса была разработана и начала широко эксплуатироваться опытная линия связи, длиной около 48 километров. Где на основе принципов квантовой криптографии происходит распределение ключей, и скорость распределения может достигать несколько десятков кбит/с.
г. доктор Эндрю Шилдс и его коллеги из TREL и Кембриджского университета создали диод, способный испускать единичные фотоны. В основе нового светодиода лежит «квантовая точка» - миниатюрный кусочек полупроводникового материала диаметром 15 нм и толщиной 5 нм, который может при подаче на него тока захватывать лишь по одной паре электронов и дырок. Это дало возможность передавать поляризованные фотоны на большее расстояние. В ходе экспериментальной демонстрации удалось передать зашифрованные данные со скоростью 75 Кбит/с - при том, что более половины фотонов терялось.
В Оксфордском университете ставятся задачи повышения скорости передачи данных. Создаются квантово-криптографические схемы, в которых используются квантовые усилители. Их применение способствует преодолению ограничения скорости в квантовом канале и, как следствие, расширению области практического применения подобных систем.
В университете Дж. Хопкинса (США) на квантовом канале длиной 1 км построена вычислительная сеть, в которой каждые 10 минут производится автоматическая подстройка. В результате этого, уровень ошибки снижен до 0,5 % при скорости связи 5 кбит/с.
Министерством обороны Великобритании поддерживается исследовательская корпорация QinetiQ, являющаяся частью бывшего британского агентства DERA (Defence Evaluation and Research Agency), которая специализируется на неядерных оборонных исследованиях и активно совершенствует технологию квантового шифрования.
Исследованиями в области квантовой криптографии занимается молодая американская компания Magiq Technologies из Нью-Йорка, выпустившая прототип коммерческой квантовой криптотехнологии собственной разработки. Основной продукт Magiq - средство для распределения ключей (quantum key distribution, QKD), которое названо Navajo (По имени индейцев Навахо, язык которых во время Второй мировой войны американцы использовали для передачи секретных сообщений, поскольку за пределами США его никто не знал). Navajo способен в реальном времени генерировать и распространять ключи средствами квантовых технологий и предназначен для обеспечения защиты от внутренних и внешних злоумышленников.
В октябре 2007 года на выборах в Швейцарии были повсеместно использованы квантовые сети, начиная избирательными участками и заканчивая датацентром ЦИК. Была использована техника, которую ещё в середине 90-х в Университете Женевы разработал профессор Николас Гисин. Также одним из участников создания такой системы была компания Id Quantique.
В 2011 году в Токио прошла демонстрация проекта «Tokyo QKD Network», в
ходе которого разрабатывается квантовое шифрование телекоммуникационных сетей.
Была проведена пробная телеконференция на расстоянии в 45 км. Связь в системе
идёт по обычным оптоволоконным линиям. В будущем предполагается применение для
мобильной связи.
4.2 Первое устройство квантовой криптографии
Первая работающая квантово-криптографическая схема была построена в 1989
году в Исследовательском центре компании IBM, все теми же Беннетом и
Брассардом. Данная схема представляла собой квантовый канал, на одном конце
которого был передающий аппарат Алисы, на другом принимающий аппарат Боба. Оба
аппарата размещены на оптической скамье длиной около 1 м, в светонепроницаемом
кожухе размерами 1,5х0,5х0,5 м. Управление происходило с помощью компьютера, в
который были загружены программные представления легальных пользователей и
злоумышленника.
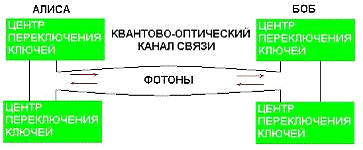
Рисунок 3 - Первая квантово-криптографическая схема.
Сохранность тайны передаваемых данных напрямую зависит от интенсивности вспышек света, используемых для передачи. Слабые вспышки, хоть и делают трудным перехват сообщений, все же приводят к росту числа ошибок у легального пользователя, при измерении правильной поляризации. Повышение интенсивности вспышек значительно упрощает перехват путем расщепления начального одиночного фотона (или пучка света) на два: первого по-прежнему направленному легальному пользователю, а второго анализируемого злоумышленником. Легальные пользователи могут исправлять ошибки с помощью специальных кодов, обсуждая по открытому каналу результаты кодирования.
Заключение
Основные результаты курсовой работы состоят в следующем:
рассмотрены различные протоколы передачи криптографического ключа, для симметричных систем шифрования.
Симметричные криптосистемы - способ шифрования, в котором для шифрования и расшифровывания применяется один и тот же криптографический ключ, который должен сохраняться в секрете обеими сторонами.
Протоколы передачи криптографического ключа: простая перестановка, одиночная перестановка по ключу, двойная перестановка, перестановка "Магический квадрат".
Проведён анализ возможности передачи конфиденциальной информации по квантовым по каналам связи.
При переходе от сигналов, где информация кодируется импульсами, содержащими тысячи фотонов, к сигналам, где среднее число фотонов, приходящихся на один импульс, много меньше единицы (порядка 0,1), вступают в действие законы квантовой физики. Именно на использовании этих законов в сочетании с процедурами классической криптографии основана природа секретности квантового канала связи.
В настоящее время во всем мире ведутся широкомасштабные исследования в области квантовой криптографии, которая обеспечивает высокую надежность и защищенность передаваемой информации по каналам связи.